Quando alguém pergunta como a empresa garante a conformidade com a LGPD, a resposta não deveria depender de quem estava na reunião, de qual planilha foi usada no projeto ou da memória do antigo responsável. É preciso conseguir mostrar evidências LGPD: registros que expliquem quais tratamentos existem, quais decisões foram tomadas, quais riscos foram avaliados, quais controles foram implementados e quando tudo isso será revisado.
Evidência não é sinônimo de um arquivo grande ou de uma pasta cheia de anexos. Uma ata de aprovação, uma versão de política, um registro de treinamento, uma tarefa concluída, um relatório de incidente, uma avaliação de fornecedor ou uma decisão documentada podem ser evidências úteis quando estão relacionadas ao processo correto e apresentam contexto suficiente.
A pergunta não é apenas se existe um documento
Uma evidência de qualidade mostra o que foi analisado, quem decidiu, quando a decisão ocorreu, qual escopo foi considerado, qual resultado foi obtido e quando a situação deverá ser revisada.
O que significa demonstrar conformidade
A LGPD inclui a responsabilização e a prestação de contas entre seus princípios. Em termos práticos, isso exige mais do que afirmar que a organização respeita a lei. É necessário demonstrar a adoção de medidas eficazes e capazes de comprovar a observância das normas e a eficácia dessas medidas, sempre considerando o contexto, os riscos e o tratamento realizado.
- Identificar o tratamento, a finalidade, os dados e os responsáveis.
- Registrar a análise que sustentou uma decisão de privacidade.
- Mostrar quais medidas foram aprovadas e implementadas.
- Acompanhar pendências, exceções, revisões e resultados.
- Preservar histórico suficiente para entender mudanças.
- Demonstrar que o programa continua funcionando depois da entrega inicial.
Isso não significa que toda decisão precise gerar um dossiê extenso. O nível de registro deve ser proporcional à natureza, ao escopo, à finalidade, ao volume, à sensibilidade e aos riscos do tratamento. Uma operação simples pode exigir uma justificativa objetiva; uma atividade de alto impacto pode demandar avaliação mais detalhada, aprovações, medidas específicas e revisões periódicas.
A primeira evidência: o Mapeamento de Dados
O Mapeamento de Dados ou RoPA é a base de muitas outras evidências. Ele ajuda a demonstrar que a empresa conhece suas atividades de tratamento e consegue explicar como os dados entram, circulam, são usados, compartilhados, armazenados e eliminados. Sem esse contexto, uma política, uma avaliação de risco ou uma cláusula contratual pode ficar desconectada da operação.
- Nome e descrição da atividade de tratamento.
- Finalidade e contexto da operação.
- Categorias de titulares e dados pessoais.
- Dados pessoais sensíveis, quando houver.
- Base legal e justificativa relacionada à atividade.
- Sistemas, áreas, fornecedores e destinatários envolvidos.
- Localização, transferências e acessos relevantes.
- Prazos, critérios de retenção e descarte.
- Responsáveis internos e data da última revisão.
- Riscos, medidas e documentos relacionados.
Uma evidência de mapeamento não precisa ser perfeita para sempre. Ela precisa mostrar quando foi construída, quem contribuiu, qual escopo foi analisado e como será atualizada. Se um novo sistema, fornecedor ou processo entra em produção, o registro deve ser revisado. A ausência de atualização pode ser tão relevante quanto a ausência do primeiro inventário.
Registre decisões sobre bases legais
A base legal não deveria aparecer somente em uma coluna sem explicação. A organização precisa conseguir demonstrar por que escolheu aquela hipótese para aquela operação, quais fatos foram considerados e se a decisão continua válida. Isso é especialmente importante quando a atividade envolve legítimo interesse, consentimento, dados sensíveis, tratamento de crianças ou uma combinação de finalidades.
- Finalidade específica avaliada.
- Dados e titulares abrangidos.
- Hipótese legal escolhida e justificativa.
- Necessidade e minimização analisadas.
- Expectativa do titular e contexto da relação.
- Riscos, impactos e medidas de proteção.
- Data, responsáveis e aprovadores da decisão.
- Gatilho ou periodicidade para nova revisão.
O registro da decisão deve evitar conclusões automáticas. A mesma empresa pode usar bases legais diferentes em atividades distintas. Um cadastro necessário para executar um contrato não deve ser tratado da mesma forma que uma campanha de marketing ou uma análise de perfil. A evidência deve conservar o raciocínio que liga a finalidade à hipótese escolhida.
Use LIA e RIPD como registros de raciocínio
A LIA e o RIPD não devem ser produzidos apenas para preencher uma exigência documental. Eles registram como a organização analisou necessidade, riscos, impactos e medidas de proteção. Quando ficam relacionados ao tratamento de origem, ajudam a explicar por que uma operação foi aprovada, condicionada, alterada ou interrompida.
- Descrição do tratamento e da finalidade.
- Necessidade e proporcionalidade da operação.
- Riscos para titulares e direitos fundamentais.
- Probabilidade e impacto dos eventos avaliados.
- Medidas técnicas, administrativas e organizacionais.
- Riscos residuais e decisão de aprovação.
- Responsáveis por implementar e acompanhar medidas.
- Data de revisão após mudança ou período definido.
O valor da evidência aumenta quando é possível navegar do RIPD ou da LIA para a atividade, o sistema, o fornecedor, a política e a tarefa de mitigação. Sem essa relação, a equipe pode ter vários documentos corretos individualmente, mas dificuldade para demonstrar como eles formam uma decisão única.
Documente políticas, normas e aprovações
Políticas e normas demonstram que a organização definiu orientações para temas como segurança, retenção, direitos dos titulares, incidentes, cookies, uso aceitável e gestão de fornecedores. Mas uma política sem versão, responsável, aprovação ou comunicação pode não mostrar se ela realmente integra a governança.
- Título, escopo, objetivo e público da política.
- Responsável pelo conteúdo e pela execução.
- Versão, data de aprovação e data de vigência.
- Histórico de alterações e justificativas.
- Aprovadores e áreas consultadas.
- Forma de comunicação aos colaboradores e terceiros.
- Relação com processos, riscos e atividades de tratamento.
- Data ou evento que exige nova revisão.
Guarde também evidências de execução. Um treinamento sobre a política, um aceite, uma revisão de acesso, uma auditoria ou uma tarefa de correção mostra que a regra não ficou apenas no documento. A organização deve conseguir diferenciar política aprovada, política publicada e política efetivamente aplicada.
Registre controles e sua efetividade
Não basta listar controles como criptografia, autenticação multifator, backup, revisão de permissões ou treinamento. A evidência deve mostrar onde o controle se aplica, quem o executa, qual frequência possui e como a organização verifica seu resultado. Um controle sem acompanhamento pode estar desatualizado, incompleto ou aplicado apenas em parte do ambiente.
- Controle ou medida adotada.
- Risco, atividade ou sistema que o controle atende.
- Responsável pela execução e pela revisão.
- Periodicidade ou evento de verificação.
- Evidência gerada, como relatório, registro ou teste.
- Resultado, falha, exceção ou plano de correção.
- Prazo para nova verificação.
Um relatório de acessos, por exemplo, é mais útil quando está ligado ao sistema, ao período analisado e à decisão tomada. Se foram encontrados acessos excessivos, a evidência deve apontar a tarefa de correção e sua conclusão. Se nada foi encontrado, registre o critério da revisão e a data da próxima verificação.
Mantenha registros de incidentes e aprendizados
O registro de um incidente não deve ser apenas uma descrição do problema. Ele precisa mostrar quando o evento foi identificado, quais dados e sistemas poderiam estar envolvidos, quem participou da avaliação, quais medidas foram tomadas, quais comunicações foram feitas e quais ações evitarão recorrência.
- Data, canal e pessoa que comunicou o incidente.
- Descrição factual sem especulação desnecessária.
- Sistemas, dados, titulares e fornecedores potencialmente envolvidos.
- Classificação inicial de impacto e risco.
- Medidas de contenção, investigação e recuperação.
- Decisões de comunicação e responsáveis pela aprovação.
- Evidências preservadas durante a investigação.
- Causa raiz, plano corretivo e lições aprendidas.
- Data de encerramento e revisão posterior.
O incidente também pode gerar novas evidências de governança. Uma falha de compartilhamento pode exigir treinamento; uma vulnerabilidade pode gerar mudança de política; um erro de fornecedor pode levar a nova due diligence; uma ausência de registro pode indicar melhoria no processo de evidências. Relacionar essas ações evita que o incidente seja encerrado apenas com uma mensagem de correção.
Guarde evidências de direitos dos titulares
Solicitações de titulares mostram como o processo funciona na prática. Registre recebimento, validação, encaminhamento, áreas consultadas, resposta, prazos, limitações e eventual comunicação com fornecedores. O registro deve ser minimizado: a empresa precisa provar o atendimento sem criar uma nova cópia desnecessária de todos os dados do titular.
- Tipo de solicitação e data de recebimento.
- Canal utilizado e etapa de validação.
- Tratamentos e sistemas consultados.
- Responsáveis pelo levantamento e pela resposta.
- Prazo aplicável e justificativa de eventual extensão.
- Resposta enviada e informações fornecidas.
- Exceções, bloqueios ou impossibilidade fundamentada.
- Data de encerramento e retenção do registro.
Inclua contratos, fornecedores e treinamentos
Parte importante da conformidade depende de terceiros e de comportamento interno. Por isso, a organização deve conservar evidências de due diligence, contratos, suboperadores, avaliações, treinamentos e conscientizações. Esses registros ajudam a demonstrar que a empresa não apenas criou uma política, mas também selecionou fornecedores, orientou pessoas e acompanhou as condições da operação.
- Questionários e avaliações de fornecedores.
- Evidências de segurança e planos de correção.
- Cláusulas e versões de contratos relevantes.
- Aprovações, exceções e reavaliações.
- Registros de treinamento por público e função.
- Resultados de campanhas e ações de conscientização.
- Revisões de acesso, desligamento e confidencialidade.
- Ações geradas por incidentes, auditorias ou mudanças.
Essas evidências precisam ter escopo e validade. Um certificado de segurança pode não cobrir todos os serviços contratados; um treinamento antigo pode não refletir a ferramenta atual; um contrato pode ter sido substituído; uma avaliação de fornecedor pode estar vencida. Registrar a data da próxima revisão evita que um documento antigo seja tratado como prova permanente.
O que torna uma evidência confiável
Uma evidência precisa ser compreensível para quem não participou do processo original. Se alguém encontra um arquivo chamado final_v2 ou uma captura de tela sem data, talvez não consiga saber qual decisão ele sustenta. Metadados simples, contexto e relacionamento com o processo de origem aumentam muito o valor do registro.
- Origem: qual processo ou atividade gerou o registro.
- Escopo: qual sistema, área, período ou tratamento foi analisado.
- Responsável: quem produziu, revisou ou aprovou.
- Data: quando a informação foi criada e quando deve ser revisada.
- Status: rascunho, em revisão, aprovado, concluído ou expirado.
- Decisão: qual conclusão ou ação resultou da evidência.
- Relação: quais riscos, políticas, tarefas ou documentos estão conectados.
- Integridade: como a versão atual pode ser diferenciada das anteriores.
Também é importante registrar a ausência de evidência quando ela for relevante. Se uma área não consegue confirmar um fornecedor, se um prazo de eliminação ainda não foi definido ou se um controle está pendente de implementação, documente a lacuna, o responsável e o plano de correção. Esconder a pendência em vez de acompanhá-la enfraquece a governança.
Evite criar um arquivo morto de conformidade
Guardar tudo não é o mesmo que ter evidências. Um acervo sem classificação pode dificultar a consulta, aumentar o risco de acesso indevido e manter informações desatualizadas. A organização deve definir quais registros são necessários, quem pode acessá-los, por quanto tempo serão mantidos e o que acontece quando deixam de ter finalidade.
- Não duplicar o mesmo documento em várias pastas sem controle.
- Não guardar dados pessoais completos quando uma referência é suficiente.
- Não manter relatórios vencidos como se fossem controles atuais.
- Não permitir acesso amplo a incidentes, avaliações e documentos sensíveis.
- Não esquecer prazo de retenção, anonimização ou eliminação.
- Não apagar o histórico necessário para entender uma decisão.
- Não confundir quantidade de arquivos com maturidade de governança.
Como a LGPD Cloud conecta as evidências ao processo
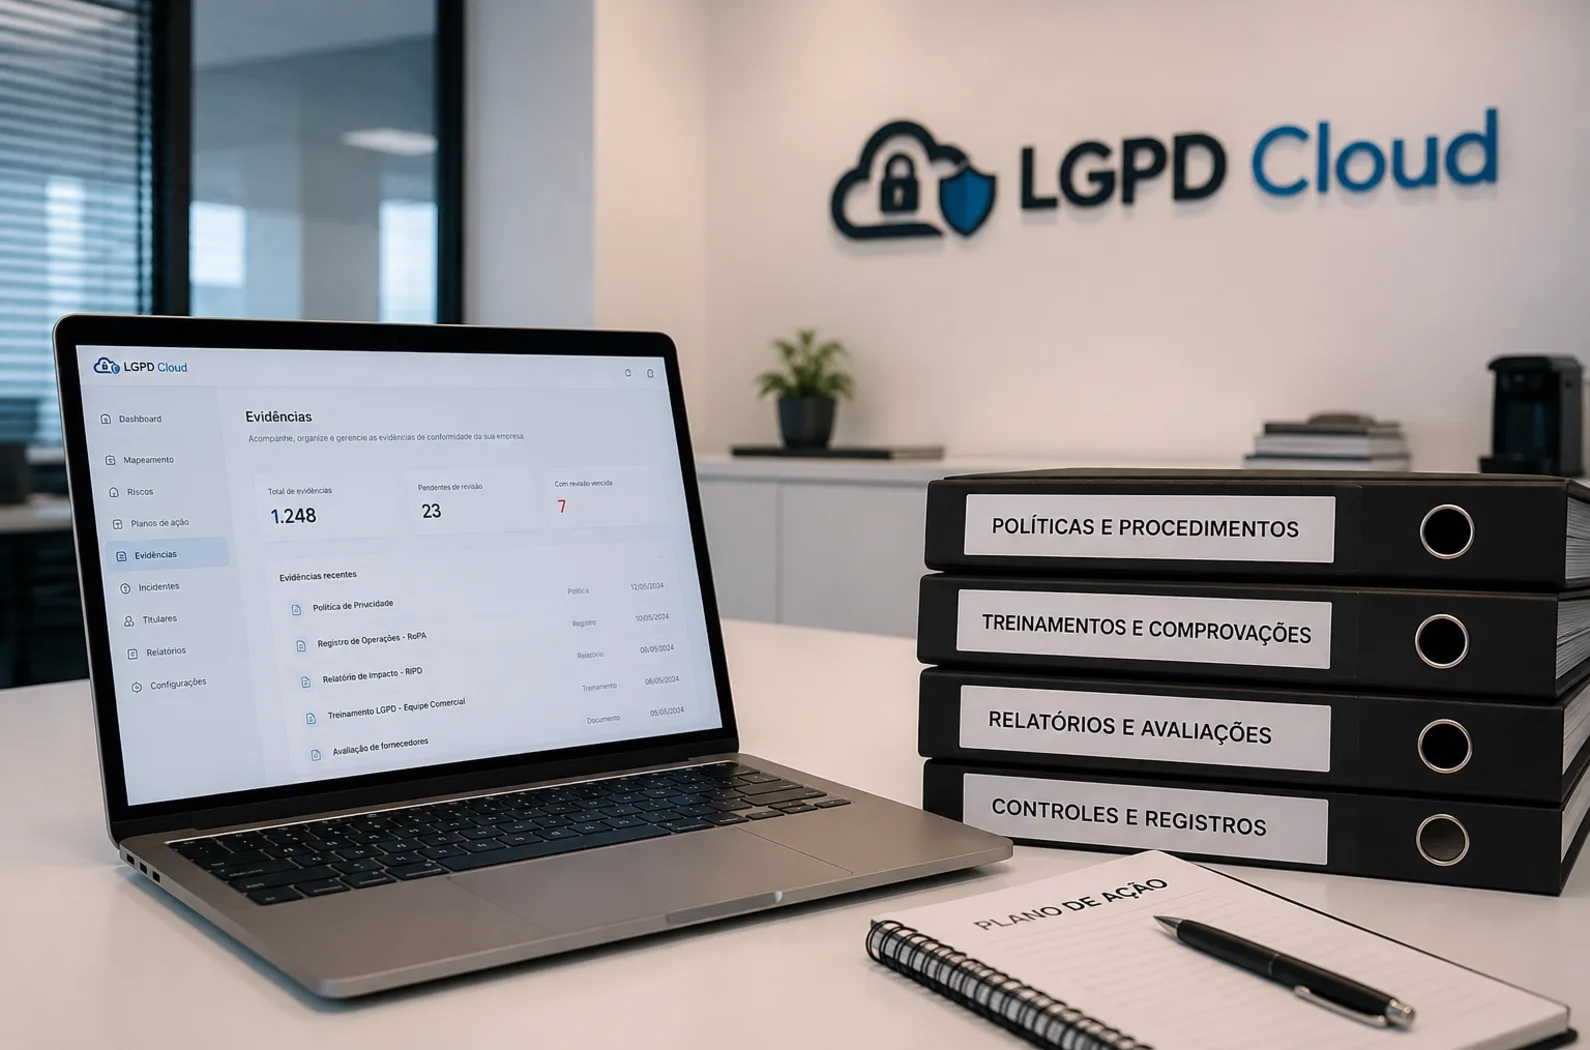
O problema mais comum é a evidência ficar separada da atividade que a originou. O RIPD está em uma pasta, a decisão de base legal em uma planilha, a política em outro repositório e a tarefa corretiva em um sistema de projetos. A funcionalidade de governança da LGPD Cloud ajuda a relacionar esses registros ao processo correspondente.
Com Mapeamento, RIPD, LIA, Incidentes, Políticas, Due Diligence, Contratos, Treinamentos e demais módulos relacionados, a equipe consegue consultar não apenas o documento, mas o contexto da decisão. Uma alteração em uma atividade pode indicar revisão de risco, política ou treinamento. Um incidente pode gerar tarefa corretiva. Uma política aprovada pode ser vinculada às áreas e tratamentos que devem aplicá-la.
- Relacione cada evidência à atividade, sistema, risco ou política de origem.
- Registre responsáveis, aprovadores, versões e datas de revisão.
- Acompanhe pendências, exceções e ações corretivas no mesmo contexto.
- Consulte histórico sem depender de e-mails ou memória individual.
- Use filtros e visões por cliente, área, tratamento, risco ou status.
- Mantenha evidências disponíveis para auditorias e revisões internas.
- Reduza duplicidade e melhore a transição entre pessoas e equipes.
Três exemplos de evidências bem relacionadas
Nova ferramenta de marketing: o registro pode conectar a atividade de tratamento, a finalidade, a base legal, o fornecedor, a avaliação de cookies, o contrato e a aprovação de marketing e jurídico. Se o escopo mudar, a equipe sabe quais documentos precisam ser revisados.
Incidente de envio indevido: além do registro do evento, a organização pode relacionar a investigação à tarefa de revisão de permissões, ao treinamento do atendimento, à atualização da política de compartilhamento e à verificação posterior do controle.
Tratamento de alto risco: o RIPD pode ficar relacionado ao Mapeamento de Dados, à LIA quando aplicável, às medidas de segurança, ao fornecedor, à aprovação executiva e ao plano de revisão. Uma auditoria consegue seguir o raciocínio sem exigir que a equipe reconstrua o projeto inteiro.
Erros comuns ao organizar evidências LGPD
- Criar documentos sem indicar responsável, escopo ou data.
- Guardar evidências apenas na caixa de e-mail de uma pessoa.
- Tratar a aprovação inicial como prova de acompanhamento contínuo.
- Manter versões antigas sem indicar qual está vigente.
- Registrar controles sem evidência de teste ou efetividade.
- Não relacionar o documento ao tratamento que ele sustenta.
- Guardar dados pessoais além do necessário para provar a decisão.
- Apagar pendências sem registrar a conclusão ou a justificativa.
- Esperar uma auditoria para começar a reunir informações.
- Confundir uma grande quantidade de arquivos com prestação de contas.
Checklist de evidências para um programa de privacidade
- O Mapeamento de Dados está atualizado e tem responsáveis?
- As bases legais possuem decisões e justificativas relacionadas às atividades?
- As LIAs e os RIPDs estão conectados aos tratamentos e riscos de origem?
- As políticas possuem versão, aprovação, vigência e revisão?
- Os controles têm responsável, frequência e evidência de verificação?
- Os contratos e fornecedores foram avaliados e aprovados?
- Os treinamentos e conscientizações têm público, conclusão e histórico?
- Os incidentes registram investigação, decisões, ações e aprendizados?
- Os direitos dos titulares possuem registros de atendimento e prazos?
- As eliminações e retenções possuem critérios e confirmação?
- As exceções possuem justificativa, aprovador e data de vencimento?
- Os acessos às próprias evidências estão restritos e revisados?
- Existe uma rotina de revisão e não apenas um arquivo histórico?
- A equipe consegue consultar o contexto sem depender de uma pessoa específica?
A melhor evidência não é a que ocupa mais espaço. É a que permite reconstruir uma decisão, verificar sua execução e identificar o próximo momento de revisão.
Princípio de prestação de contas
Conclusão: registre enquanto o processo acontece
Organizar evidências LGPD não deve ser uma corrida de última hora antes de uma auditoria. O registro precisa acontecer junto da decisão, da implementação do controle, do treinamento, da resposta ao incidente e da revisão do tratamento. Assim, a evidência nasce com contexto e não depende de reconstrução posterior.
Com a LGPD Cloud, a organização pode manter informações relacionadas ao processo que as originou, conectando tratamentos, riscos, documentos, responsáveis, aprovações e ações. Isso facilita consultas, revisões e transições, além de reduzir a dependência de memória, e-mails e arquivos paralelos. Fale com a LGPD Cloud para transformar evidências dispersas em uma rotina de governança mais clara e rastreável.
Fontes oficiais para aprofundamento
Consulte o texto compilado da LGPD, especialmente o artigo 6º, inciso X, sobre responsabilização e prestação de contas, e o artigo 50 sobre boas práticas e governança. Também consulte a orientação da ANPD sobre RIPD e o guia orientativo da ANPD. A aplicação ao caso concreto deve considerar o setor, o tratamento e os riscos da organização.
Centralize tratamentos, decisões, riscos, políticas, incidentes, avaliações, responsáveis e revisões. Com a LGPD Cloud, cada evidência permanece conectada ao processo que a originou.