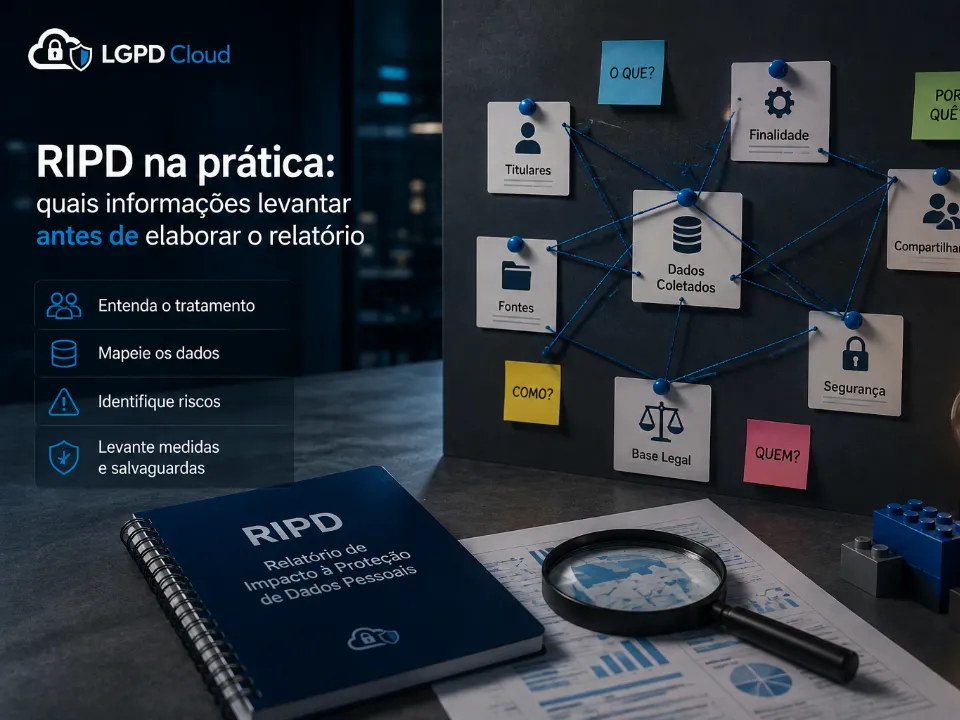
Muitas organizações tratam o Relatório de Impacto à Proteção de Dados Pessoais, conhecido como RIPD, como um documento que só precisa ser criado depois de um incidente ou quando aparece em uma auditoria. Essa visão reduz o relatório a uma resposta de emergência. O RIPD é mais útil antes de um tratamento de alto risco começar, quando ainda é possível alterar finalidade, dados, fornecedores, acessos e controles.
O RIPD também não é um documento que pertence exclusivamente ao jurídico. Ele depende de informações de produto, tecnologia, segurança, operações, contratos e atendimento. O controlador precisa entender o que será feito com os dados, quem será afetado, quais riscos podem surgir e quais salvaguardas reduzem esses riscos. A equipe que executa o processo precisa reconhecer a descrição e conseguir manter as medidas depois da aprovação.
Este guia apresenta uma forma prática de elaborar o relatório, sem tratar uma metodologia específica como obrigação universal. O ponto de partida é a orientação oficial da ANPD sobre RIPD, combinada com uma análise proporcional ao tratamento avaliado.
O que é o RIPD e qual problema ele resolve
O RIPD é a documentação que descreve processos de tratamento de dados pessoais capazes de gerar alto risco às garantias previstas na LGPD, às liberdades civis e aos direitos fundamentais dos titulares. Além da descrição, ele registra medidas, salvaguardas e mecanismos de mitigação. Em termos práticos, o relatório transforma uma preocupação abstrata sobre privacidade em uma análise que pode ser discutida, aprovada, executada e revisada.
A responsabilidade pela elaboração é do controlador. Isso não significa que o controlador precise escrever sozinho cada página. O encarregado, a segurança, a tecnologia, as áreas de negócio e outros envolvidos podem contribuir com informações e opiniões. A decisão final, porém, precisa estar ligada a quem define as finalidades e os meios do tratamento.
O RIPD resolve principalmente três problemas. Primeiro, torna visível o fluxo de dados, inclusive compartilhamentos e cópias que não aparecem no processo principal. Segundo, ajuda a comparar o benefício esperado com a necessidade e a proporcionalidade do tratamento. Terceiro, cria uma base para decidir se o projeto pode seguir, se precisa ser modificado ou se os riscos permanecem altos demais para a forma proposta.
RIPD não é apenas um parecer jurídico
O relatório precisa explicar a operação real. Uma conclusão jurídica sem fluxo de dados, riscos, medidas, responsáveis e evidências não permite avaliar se os controles funcionam na prática.
A LGPD menciona o RIPD no art. 5º, inciso XVII, e no art. 38. O art. 38 permite que a ANPD determine ao controlador a elaboração do relatório referente às operações de tratamento, inclusive quando houver dados pessoais sensíveis. O art. 10, § 3º, também permite que a Autoridade solicite ao controlador um relatório quando o tratamento estiver baseado em legítimo interesse.
O texto legal indica elementos mínimos, mas não transforma todo tratamento em um RIPD idêntico. A página de perguntas e respostas da ANPD recomenda elaborar o documento em contextos nos quais as operações possam gerar alto risco e informa que o relatório deve ser suficientemente detalhado para permitir uma compreensão ampla do tratamento e dos riscos. Por isso, o nível de profundidade deve acompanhar a complexidade e o impacto do caso.
Quando é recomendável iniciar um RIPD
Não existe uma regra simples em que um único fator sempre obrigue a elaboração do relatório. O controlador deve avaliar o contexto e documentar por que decidiu elaborar ou não elaborar um RIPD. A pergunta central é se o tratamento pode afetar de forma relevante as liberdades civis, os direitos fundamentais ou a capacidade de o titular controlar o uso de seus dados.
Alguns sinais justificam uma análise mais cuidadosa. Eles não devem ser usados como uma soma mecânica de pontos, mas ajudam a identificar projetos que merecem um RIPD antes da implantação:
- Tratamento em larga escala, com grande quantidade de titulares, volume elevado de dados, frequência intensa ou alcance geográfico amplo
- Uso de dados sensíveis, dados de crianças e adolescentes, dados de idosos ou informações de pessoas em situação de vulnerabilidade
- Monitoramento sistemático de pessoas, uso de câmeras, geolocalização, dispositivos conectados ou rastreamento de comportamento
- Profiling, scoring, inteligência artificial ou decisões automatizadas capazes de afetar crédito, emprego, acesso a serviços ou reputação
- Compartilhamento com muitos fornecedores, suboperadores, parceiros comerciais ou destinatários localizados em outros países
- Tratamentos baseados em legítimo interesse que exigem análise de necessidade, expectativa razoável, impacto e salvaguardas
- Mudança significativa de finalidade, reuso de uma base antiga ou combinação de fontes que amplia as inferências sobre titulares
- Solicitação da ANPD, incidente relevante, reclamações recorrentes, auditoria, aquisição de empresa ou alteração regulatória importante
O gatilho também pode ser operacional. Se o time não consegue explicar quais sistemas recebem os dados, quem acessa, quando o tratamento termina ou como atender uma solicitação do titular, essa falta de clareza já é um motivo para aprofundar a análise. Um RIPD não deve ser iniciado apenas quando o projeto parece perigoso. Ele também pode ser usado para resolver incertezas que impedem uma decisão responsável.
Alto risco não é sinônimo de tratamento proibido
O RIPD não elimina automaticamente um tratamento de alto risco. Ele ajuda o controlador a avaliar necessidade, proporcionalidade, salvaguardas e alternativas antes de decidir se deve prosseguir, modificar o desenho ou interromper o projeto.
A estrutura mínima de um RIPD consistente
O art. 38 da LGPD indica que o RIPD deve conter, no mínimo, a descrição dos tipos de dados pessoais tratados, a metodologia usada para o tratamento e para a garantia da segurança das informações, além da análise do controlador sobre medidas, salvaguardas e mecanismos de mitigação. A ANPD recomenda ampliar essa descrição para que o relatório seja compreensível e útil na tomada de decisão.
Um modelo prático pode organizar o relatório em capítulos. A estrutura abaixo não é um formulário oficial obrigatório, mas ajuda a evitar que o documento fique limitado a uma matriz de risco sem contexto:
- Identificação do controlador, operador, encarregado, áreas responsáveis e demais participantes consultados
- Descrição do projeto, processo, produto ou mudança que motivou a elaboração do relatório
- Sistemas, bancos, integrações, fornecedores, ambientes e localidades envolvidos no tratamento
- Categorias de titulares, tipos de dados pessoais, dados sensíveis, dados de vulneráveis e volume aproximado
- Descrição do ciclo completo, desde coleta, uso, consulta e compartilhamento até retenção e eliminação
- Finalidades específicas, hipóteses legais, necessidade, proporcionalidade e expectativas razoáveis do titular
- Riscos identificados, causas, eventos de ameaça, impactos e método usado para classificar o risco
- Medidas, salvaguardas, responsáveis, prazo de implementação e evidências de funcionamento
- Riscos residuais, opiniões divergentes, decisão de prosseguir, modificar, suspender ou não iniciar o tratamento
- Aprovações, data, versão, condições para revisão e gatilhos que podem alterar as conclusões
Comece pelo mapeamento do tratamento
Um RIPD fraco costuma começar pela matriz de risco. Antes de atribuir probabilidade e impacto, descreva o que realmente acontece com os dados. O processo começa em um formulário, em um contrato, em uma câmera, em uma integração ou em uma coleta automatizada? Quem consulta? O dado é copiado para outro sistema? Existe exportação manual? O fornecedor usa suboperadores? O tratamento termina com eliminação, anonimização, devolução ou retenção por uma obrigação específica?
Registre os sistemas e os fluxos sem depender apenas de nomes comerciais. Uma plataforma de atendimento pode armazenar mensagens, anexos, metadados, gravações e registros de acesso. Cada categoria pode ter finalidade, acesso e prazo diferentes. O RIPD deve mostrar essas diferenças, porque a medida adequada para proteger um arquivo de áudio pode não ser a mesma usada para proteger um identificador de conta.
Também identifique o que não está confirmado. Uma pendência sobre a localização de backups ou sobre o uso de dados por um fornecedor não deve desaparecer para que o documento pareça completo. Ela precisa virar uma tarefa, com responsável e prazo, ou ser tratada como incerteza no cálculo do risco.
Avalie necessidade e proporcionalidade
A avaliação de necessidade pergunta se cada dado é necessário para a finalidade definida. Não basta afirmar que um campo pode ser útil. Explique qual decisão depende dele, se existe uma alternativa menos intrusiva e o que acontece quando o titular não fornece a informação. Se o dado é usado apenas para uma conveniência futura, ele não deve ser tratado como indispensável sem uma justificativa concreta.
Proporcionalidade exige comparar o benefício do tratamento com os riscos e os custos impostos ao titular. Um serviço pode obter ganho operacional ao reunir várias informações, mas esse ganho não responde sozinho se o tratamento é adequado. Considere a expectativa razoável das pessoas, a sensibilidade dos dados, a assimetria de poder, a possibilidade de discriminação, a dificuldade de correção e a duração do impacto.
Quando a análise mostrar que o mesmo resultado pode ser obtido com menos dados, menos tempo de retenção, menos acesso ou menor alcance, a alternativa mais limitada deve ser considerada. O RIPD não serve para justificar a solução escolhida antes da análise. Ele deve permitir que outras opções sejam comparadas.
Relacione cada finalidade à hipótese legal
A hipótese legal deve ser analisada para cada finalidade, e não apenas para o projeto inteiro. Uma mesma base pode ser usada para executar um contrato, cumprir uma obrigação, prevenir fraude, atender uma solicitação ou enviar comunicação. Cada uso precisa ser descrito e justificado no contexto em que ocorre.
Quando a hipótese é legítimo interesse, o RIPD pode registrar o interesse perseguido, a necessidade do tratamento, o balanceamento entre interesses e direitos, as expectativas do titular, os riscos e as salvaguardas. Uma análise de legítimo interesse, quando necessária, pode existir como documento relacionado, mas não substitui a descrição completa do tratamento no RIPD.
Não transforme uma recomendação operacional em obrigação legal. O relatório deve distinguir o que decorre da LGPD, o que vem de regulamentação ou orientação da ANPD, o que é boa prática e o que é uma escolha interna de governança. Essa separação torna a conclusão mais clara e facilita a revisão quando o entendimento regulatório mudar.
Escolha uma metodologia de risco que a equipe consiga usar
O RIPD não precisa usar uma fórmula sofisticada para ser útil. A metodologia deve ser compreensível para quem conhece o processo e consistente o suficiente para permitir comparação entre tratamentos. Comece definindo o que significa probabilidade, o que significa impacto, quais níveis existem, quem classifica e como a organização decide o tratamento do risco residual.
Em vez de escrever apenas risco de vazamento, descreva o evento, a causa, o caminho e a consequência. Por exemplo: um fornecedor recebe uma exportação com dados além do necessário, mantém o arquivo por prazo indefinido e sofre acesso indevido. O impacto pode envolver exposição, fraude, discriminação, perda de autonomia, dano reputacional ou impossibilidade de o titular controlar o uso. A causa pode estar em contrato, autorização, processo manual, configuração ou falha técnica.
- Identifique o evento de risco e a parte do tratamento em que ele pode ocorrer
- Descreva as causas existentes, incluindo falhas de processo, tecnologia, fornecedor e comportamento
- Avalie a probabilidade considerando exposição, frequência, controles atuais e facilidade de exploração
- Avalie o impacto para os titulares, incluindo danos financeiros, discriminação, reputação, segurança e perda de autonomia
- Registre as medidas existentes e diferencie controle planejado de controle realmente implementado
- Calcule ou classifique o risco inerente e o risco residual conforme a metodologia adotada
- Defina ação, responsável, prazo, evidência e critério para aceitar ou reduzir o risco residual
Descreva medidas de mitigação verificáveis
Uma medida de mitigação não é uma frase genérica como reforçar a segurança ou conscientizar a equipe. Descreva o controle, a finalidade, o responsável, o prazo e a evidência que demonstrará sua execução. Se a medida for criptografar dados, indique quais dados, em quais ambientes, com qual gestão de chaves e como a aplicação continuará funcionando quando houver rotação. Se for restringir acessos, informe quais perfis, qual regra, como a revisão será feita e o que ocorre no desligamento.
As medidas podem ser técnicas, administrativas, contratuais e organizacionais. Minimização, pseudonimização, criptografia, segregação de ambientes, controle de acesso, revisão de permissões, retenção limitada, treinamento, procedimento de atendimento e cláusulas para fornecedores podem atuar sobre partes diferentes do mesmo risco.
Depois da implementação, atualize o risco residual. Um controle planejado não deve ser apresentado como se estivesse ativo. Se uma ação estiver atrasada, registre o fato e avalie se o tratamento pode começar ou continuar sem ela. O comitê ou responsável pela decisão precisa conhecer a exposição que permanece.
Relacione o RIPD a outros documentos sem misturar funções
O RIPD não substitui o Registro das Operações de Tratamento, a avaliação de legítimo interesse, o contrato com o operador, o plano de resposta a incidentes ou o relatório de segurança. Esses documentos podem se apoiar, mas cada um responde a perguntas diferentes. O RoPA mostra quais tratamentos existem. O RIPD aprofunda os riscos e as medidas de um tratamento relevante. O contrato define responsabilidades e obrigações entre as partes. O plano de incidente organiza a resposta quando algo acontece.
Quando os documentos são conectados, uma mudança pode reabrir todas as análises necessárias. Um novo fornecedor pode exigir atualização do RoPA, do RIPD, do contrato e da avaliação de transferência. Uma nova finalidade pode alterar a hipótese legal, o aviso de privacidade, a retenção e os testes de atendimento a titulares.
Evite duplicar o mesmo texto em vários arquivos sem uma fonte de referência. Se a informação sobre o sistema mudar em um lugar e permanecer antiga em outro, a organização cria versões contraditórias. Use vínculos, identificadores, controle de versão e responsáveis por atualização.
Como aprovar e registrar opiniões divergentes
A aprovação não deve ser apenas uma assinatura no final do PDF. Ela precisa indicar quem analisou, qual decisão foi tomada, quais condições foram impostas e quais riscos permaneceram aceitos. O encarregado deve ser consultado quando o tratamento estiver relacionado ao escopo de sua atuação. Outras áreas podem registrar ressalvas, principalmente quando discordam da necessidade, da medida de segurança, do prazo ou da viabilidade do projeto.
Opiniões divergentes não tornam o RIPD inválido. Elas ajudam a demonstrar que a decisão foi analisada sob diferentes perspectivas. O relatório pode registrar a objeção, a resposta dada, a autoridade que decidiu e o fundamento utilizado. Se o risco não puder ser reduzido a um nível aceitável, a decisão responsável pode ser modificar o projeto, adiar o lançamento ou não iniciar o tratamento.
Defina também uma data de revisão ou um conjunto de gatilhos. A revisão deve ocorrer quando houver mudança de finalidade, novo dado, novo público, fornecedor diferente, incidente, aumento de escala, alteração de tecnologia, risco agravado ou nova orientação relevante da ANPD.
Um RIPD precisa ser atualizado
O relatório deve acompanhar o tratamento. Um documento aprovado não representa automaticamente uma operação que mudou de finalidade, escala, fornecedor, tecnologia ou público afetado.
O que fazer quando o RIPD se relaciona a um incidente
Um incidente não é automaticamente prova de que o RIPD falhou, assim como a existência do relatório não impede um incidente. O documento ajuda a identificar dados, sistemas, fornecedores e controles envolvidos. A investigação deve comparar o desenho aprovado com o comportamento real.
Se o RIPD descrevia criptografia, mas uma cópia operacional estava em texto aberto, isso precisa ser tratado como divergência. Se o relatório indicava eliminação após determinado evento, mas o dado continuou em uma ferramenta de suporte, o ciclo de retenção precisa ser revisto. O aprendizado deve atualizar o risco, as medidas, o treinamento e os critérios de monitoramento.
Não use o RIPD para atrasar a resposta ao incidente. Siga o procedimento próprio de contenção, avaliação, comunicação e documentação. Depois da estabilização, revise o relatório para registrar novos fatos e reduzir a chance de repetição.
Quem é a LGPD Cloud
A LGPD Cloud é uma plataforma cloud voltada à governança e à conformidade relacionada à proteção de dados. Conforme a apresentação institucional da empresa, a solução reúne recursos como Mapeamento de Dados, RIPD e DPIA, LIA, gestão de incidentes, eliminação de dados, atendimento a direitos dos titulares e gestão de consentimentos.
Para uma equipe que elabora RIPDs, a utilidade de uma plataforma está em relacionar o tratamento ao processo, aos responsáveis, aos riscos, às medidas e às evidências. Isso pode facilitar o acompanhamento de pendências, a revisão de versões e a preparação de informações para decisões internas. A plataforma não substitui o controlador, o encarregado, o jurídico ou a análise técnica. Ela organiza o trabalho para que essas pessoas consigam colaborar com mais clareza.
O uso faz mais sentido quando o RIPD deixa de ser um arquivo isolado e passa a fazer parte de um ciclo de governança. O relatório pode estar ligado ao RoPA, ao fornecedor, ao plano de ação, ao incidente, à revisão de acesso e aos documentos que comprovam a implementação dos controles. Se sua organização precisa entender esse fluxo, o próximo passo é conversar com a equipe pelo canal de contato da LGPD Cloud.
Um relatório útil não termina na classificação do risco. Ele mostra se o tratamento pode seguir, quais mudanças são necessárias, quem deve implementá-las e quando a conclusão precisa ser revisada.
RIPD é um instrumento de governança contínua
O RIPD não deve ser produzido para preencher uma lacuna documental depois que a decisão já foi tomada. Ele é mais valioso quando participa do desenho do tratamento e ajuda a organização a comparar alternativas antes de assumir uma exposição. Para isso, precisa descrever a operação real, identificar os titulares e os dados, analisar necessidade e proporcionalidade, registrar hipóteses legais, avaliar riscos e vincular cada medida a uma responsabilidade verificável.
A qualidade do relatório depende menos da quantidade de páginas e mais da capacidade de orientar uma decisão. Um documento extenso, com riscos genéricos e medidas sem evidência, pode ser menos útil do que uma análise objetiva que revela uma lacuna importante. O controlador deve revisar o RIPD quando houver fatos novos, mudanças no tratamento, novos fatores de risco ou orientações relevantes da ANPD.
Comece com um escopo definido, envolva as áreas que conhecem o processo e mantenha as pendências visíveis. Depois, conecte o RIPD à rotina de governança, aos responsáveis e às evidências. Assim, o relatório deixa de ser um PDF produzido para uma auditoria e passa a funcionar como registro vivo das escolhas feitas para proteger os direitos dos titulares.