Escolher uma base legal LGPD não é marcar uma opção em uma lista pronta. É justificar por que determinada organização pode coletar, acessar, armazenar, compartilhar ou eliminar dados pessoais em uma situação concreta. A mesma informação pode aparecer em processos diferentes e, por isso, exigir fundamentos distintos. O e-mail de um cliente pode ser necessário para executar uma compra, mas depender de outra análise quando usado para uma campanha de prospecção. O documento de um empregado pode ser tratado para cumprir uma obrigação trabalhista, mas não automaticamente para qualquer finalidade de análise interna.
Esse é o ponto central deste artigo: a hipótese legal deve acompanhar a operação de tratamento, e não apenas o sistema, o departamento ou o banco de dados onde o registro está armazenado. A análise precisa começar pela finalidade e pelo contexto, considerar quais dados são realmente necessários, verificar a natureza da relação com o titular e registrar as salvaguardas adotadas. Quando essa decisão fica associada ao RoPA e, quando necessário, a uma LIA, o time consegue revisar a justificativa à medida que o processo muda, sem depender de arquivos isolados ou da memória de quem participou do projeto.
Regra de ouro
Não pergunte primeiro qual base legal é mais conveniente. Pergunte qual é a finalidade específica, qual é o contexto da operação, quais dados são indispensáveis e quais direitos podem ser afetados. A base legal vem depois dessa análise.
O que é uma base legal na LGPD?
Base legal é a hipótese prevista na LGPD que autoriza determinada atividade de tratamento de dados pessoais. Para dados pessoais não sensíveis, as hipóteses estão principalmente no artigo 7º. Para dados pessoais sensíveis, a referência central é o artigo 11, que estabelece requisitos próprios e não inclui o legítimo interesse como hipótese geral. A existência de uma base legal, porém, não encerra a análise. O tratamento ainda precisa respeitar finalidade, adequação, necessidade, transparência, segurança, prevenção, não discriminação e responsabilização, entre os demais princípios do artigo 6º.
Também é importante separar três perguntas que muitas vezes são misturadas. A primeira é se a operação está sujeita à LGPD. A segunda é qual base legal pode autorizar aquele tratamento. A terceira é se o modo como a atividade foi desenhada respeita os princípios e os direitos dos titulares. Uma empresa pode ter uma hipótese legal em tese aplicável e, ainda assim, coletar dados em excesso, informar pouco, conservar por tempo indefinido ou compartilhar com destinatários que não fazem parte da finalidade original.
A análise começa pela operação, não pelo formulário
Uma prática comum é abrir um modelo de aviso de privacidade, localizar a palavra consentimento e utilizá-la como resposta para quase tudo. Outra é classificar todos os tratamentos de um CRM como legítimo interesse ou todos os dados de funcionários como obrigação legal. Esses atalhos parecem eficientes, mas escondem decisões diferentes dentro de uma mesma etiqueta. O caminho mais seguro é decompor o fluxo em operações menores: captar um lead, validar um cadastro, emitir uma nota fiscal, prestar suporte, enviar uma comunicação, prevenir fraude, cumprir uma retenção e responder a uma solicitação do titular são atividades distintas.
Para cada operação, o responsável deve registrar pelo menos: quem é o titular, quais dados entram no fluxo, de onde vêm, qual é a finalidade, quais sistemas participam, quem acessa, com quem há compartilhamento, por quanto tempo os dados permanecem, qual base legal foi considerada e quais evidências sustentam a decisão. Esse conjunto transforma a escolha em uma análise verificável. Também permite identificar quando uma mesma base contém tratamentos que deveriam ser separados por finalidade, prazo, destinatário ou nível de risco.
Cinco perguntas para delimitar o tratamento
- Qual é a finalidade específica? Evite expressões amplas como melhorar a experiência ou atender às necessidades do negócio. Descreva o resultado que a organização pretende alcançar.
- Qual é o contexto da relação? Considere se o titular é cliente, empregado, candidato, paciente, visitante, fornecedor, usuário anônimo ou contato que nunca solicitou relacionamento.
- Quais dados são necessários para essa finalidade? Diferencie o que é indispensável do que foi incluído por conveniência, herança de sistemas ou curiosidade analítica.
- Quem decide e quem executa? Identifique controlador, operador, áreas internas, fornecedores e eventuais outros controladores envolvidos no fluxo.
- O que muda se a finalidade, o sistema ou o público mudar? Uma alteração de produto, canal, fornecedor, público-alvo ou modelo de negócio pode exigir nova análise da base legal.
As principais bases legais para dados pessoais não sensíveis
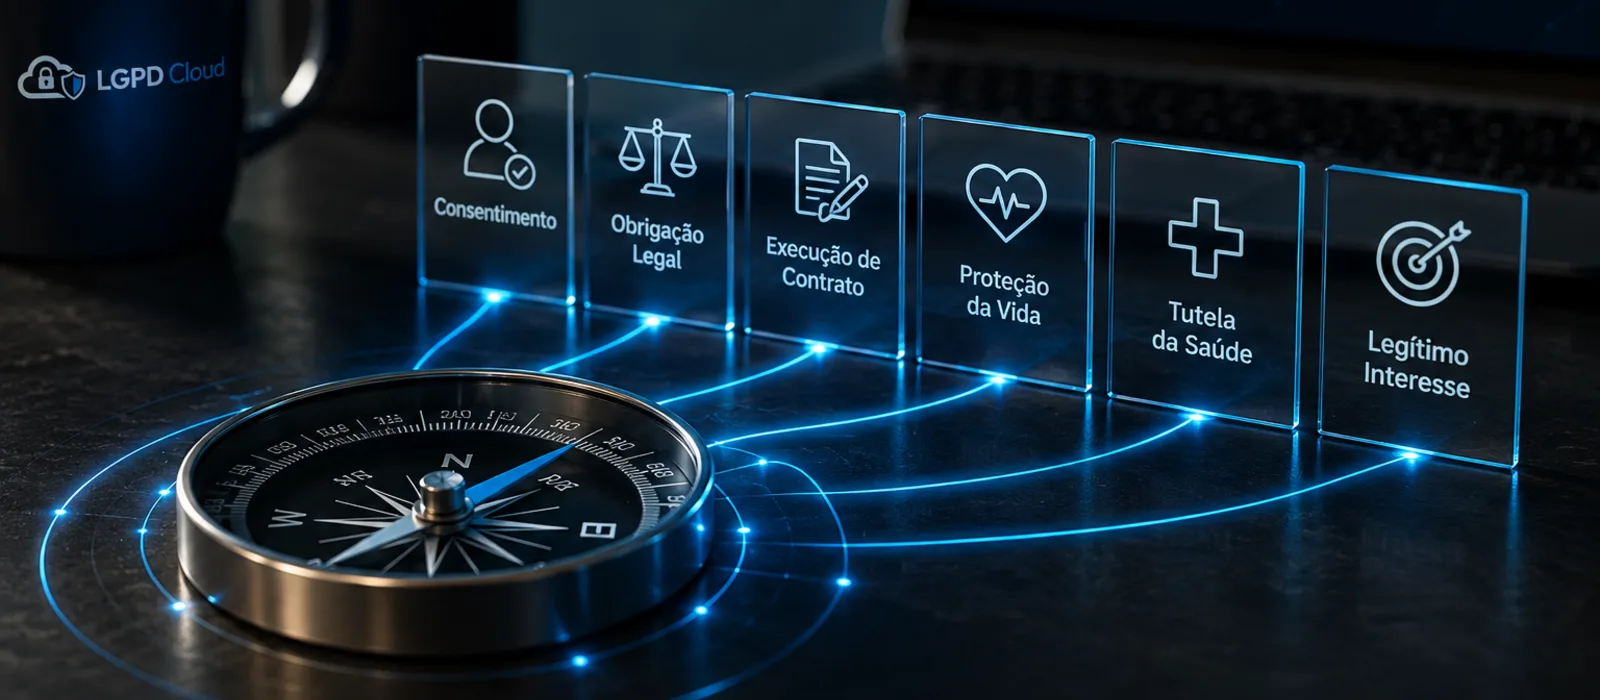
O artigo 7º da LGPD apresenta dez hipóteses para o tratamento de dados pessoais não sensíveis. A lista abaixo não funciona como uma tabela de escolha automática. Ela serve como mapa inicial para a conversa entre área de negócio, jurídico, DPO, segurança e tecnologia. Em cada caso, a pergunta é se os requisitos da hipótese estão presentes na operação concreta.
- Consentimento: depende de uma manifestação livre, informada e inequívoca para finalidades determinadas. A organização precisa conseguir demonstrar como obteve a autorização, permitir revogação facilitada e evitar condicionamentos indevidos. Autorizações genéricas não resolvem finalidades abertas ou futuras.
- Cumprimento de obrigação legal ou regulatória: aplica-se quando uma norma impõe ao controlador uma obrigação que exige o tratamento. É importante indicar a fonte da obrigação e explicar quais dados são necessários para atendê-la, em vez de usar essa base como justificativa genérica para toda a rotina do departamento.
- Execução de políticas públicas pela administração pública: é voltada ao tratamento realizado pela administração pública para executar políticas públicas previstas em leis, regulamentos, contratos, convênios ou instrumentos congêneres, observadas as regras próprias do poder público.
- Realização de estudos por órgão de pesquisa: exige que a operação se enquadre nessa hipótese e que sejam observadas as salvaguardas aplicáveis, com anonimização sempre que possível. A finalidade de pesquisa não transforma qualquer área de inteligência comercial em órgão de pesquisa.
- Execução de contrato ou de procedimentos preliminares: pode fundamentar o que é necessário para executar contrato do qual o titular participa ou para atender a procedimentos preliminares relacionados a contrato, quando realizados a pedido do titular. O contrato não autoriza automaticamente atividades laterais, como campanhas ou enriquecimento de perfil.
- Exercício regular de direitos em processo judicial, administrativo ou arbitral: cobre operações necessárias para formular, exercer ou defender direitos em processos. A documentação deve mostrar a relação entre os dados tratados e a atuação processual, evitando guardar ou circular informações sem conexão com o caso.
- Proteção da vida ou da incolumidade física: é destinada a situações em que o tratamento é necessário para proteger a vida ou a integridade física do titular ou de terceiro. Não deve ser utilizada como argumento amplo para rotinas administrativas que não envolvam esse tipo de necessidade.
- Tutela da saúde: tem aplicação específica, exclusivamente em procedimento realizado por profissionais de saúde, serviços de saúde ou autoridade sanitária. A área, o procedimento e a finalidade precisam ser compatíveis com a hipótese.
- Legítimo interesse do controlador ou de terceiro: exige finalidade legítima baseada em situação concreta, necessidade, respeito às legítimas expectativas e avaliação de prevalência dos direitos e liberdades fundamentais do titular. Não se aplica como base geral para dados pessoais sensíveis.
- Proteção do crédito: pode fundamentar operações relacionadas à proteção do crédito, observada a legislação pertinente, os direitos dos titulares, a transparência e a proporcionalidade do uso dos dados.
Consentimento não é sinônimo de conformidade
Obter um aceite não corrige uma finalidade incompatível, uma coleta excessiva, uma informação pouco clara ou um compartilhamento não explicado. Quando outra hipótese é mais adequada à operação, escolher consentimento apenas para criar uma aparência de segurança pode dificultar a governança e gerar obrigações de gestão que a empresa não consegue cumprir.
Dados sensíveis exigem uma análise mais restrita
Dados sobre origem racial ou étnica, convicção religiosa, opinião política, filiação sindical, saúde, vida sexual, dados genéticos e dados biométricos vinculados a uma pessoa natural são classificados como sensíveis. A escolha da base legal para esse grupo não pode ser feita simplesmente repetindo a justificativa usada para dados cadastrais. O artigo 11 prevê consentimento específico e destacado para finalidades específicas ou hipóteses sem consentimento, desde que o tratamento seja indispensável nas situações descritas pela lei.
Entre as hipóteses estão obrigação legal ou regulatória, execução de políticas públicas pela administração pública, estudos por órgão de pesquisa, exercício regular de direitos, proteção da vida, tutela da saúde e prevenção à fraude e segurança do titular nos processos de identificação e autenticação em sistemas eletrônicos. Em todos os casos, a organização deve explicar por que o uso do dado sensível é indispensável, quais controles reduzem o risco e por que uma alternativa menos intrusiva não atende à finalidade.
Um exemplo frequente é a biometria usada para autenticação. O fato de a tecnologia ser útil ou tornar o acesso mais conveniente não é suficiente. É preciso avaliar se existe prevenção à fraude ou segurança do titular, se o processo é realmente de identificação ou autenticação, quais alternativas existem, se a retenção é limitada, como o template é protegido e quem terá acesso. A decisão deve ficar registrada, porque biometria não deve aparecer no inventário apenas como um campo de cadastro sem contexto.
Um método prático para escolher a base legal LGPD
Uma análise consistente pode ser organizada em cinco etapas. O objetivo não é criar uma burocracia adicional para cada formulário, mas garantir que a decisão seja proporcional ao risco e reproduzível por outra pessoa. Em operações simples e de baixo risco, o registro pode ser direto. Em operações com perfilamento, dados sensíveis, grande escala, compartilhamento relevante ou impacto significativo sobre titulares, a justificativa deve ser mais detalhada e pode exigir uma LIA, um RIPD ou outras avaliações.
1. Descreva a finalidade em linguagem operacional
Comece com um verbo e um resultado observável: processar o pedido, emitir a nota fiscal, responder ao suporte, autenticar o usuário, selecionar candidatos para uma vaga, enviar uma comunicação solicitada ou investigar uma suspeita de fraude. Evite juntar finalidades heterogêneas em uma frase como gerir o relacionamento. Essa expressão pode esconder atendimento, publicidade, análise de comportamento, prevenção a fraude, cobrança e compartilhamento com parceiros, cada qual com uma lógica própria.
2. Verifique a necessidade e reduza o escopo
Depois de definir o resultado, liste os dados usados e questione cada campo. O telefone é indispensável para enviar um código de autenticação, ou foi coletado apenas porque o formulário sempre teve essa coluna? A data de nascimento é necessária para cumprir uma regra do produto, ou a empresa quer apenas completar o perfil? O cargo do contato é necessário para responder ao pedido, ou está sendo usado para criar uma segmentação futura? A minimização fortalece a escolha da base legal porque torna mais fácil demonstrar a relação entre o dado e a finalidade.
3. Analise a relação com o titular
O mesmo envio pode ser previsível em um contexto e inesperado em outro. Um cliente que acabou de comprar um produto espera receber informações sobre a entrega. Isso não significa que espere ser incluído em uma campanha de uma empresa parceira. Um candidato que envia currículo para uma vaga espera ser avaliado naquele processo. Isso não significa que autorizou a inclusão automática em um banco de talentos por prazo indefinido. A relação, a origem do dado, a informação fornecida no momento da coleta e a facilidade de oposição influenciam a análise.
4. Compare as hipóteses plausíveis
Em vez de selecionar a primeira base que parece caber, registre as alternativas e o motivo para aceitar ou rejeitar cada uma. Em um pedido de compra, por exemplo, a execução de contrato pode sustentar o processamento da entrega, enquanto a obrigação legal pode sustentar a emissão e guarda de documentos fiscais. Consentimento não é necessário apenas porque existe um formulário. Legítimo interesse pode ser cogitado para uma finalidade adicional, mas depende de uma análise própria e não deve ser usado para ampliar silenciosamente o escopo do contrato.
5. Registre a decisão e os controles associados
A conclusão deve responder de forma clara: qual é a base legal, por que ela se aplica, quais dados estão cobertos, qual é o prazo de retenção, quem acessa, quais informações serão entregues ao titular, como a oposição ou revogação será tratada e quando a análise será revisada. Se a escolha depender de legítimo interesse, a LIA deve guardar a fundamentação do interesse, da necessidade, do balanceamento e das salvaguardas. Se a operação envolver alto risco, o resultado pode alimentar uma avaliação de impacto e o plano de mitigação.
Exemplos de escolha da base legal por contexto
Os exemplos a seguir são modelos de raciocínio, não respostas universais. Pequenas mudanças na finalidade, na origem do dado, na forma de comunicação ou no papel dos envolvidos podem mudar a conclusão. O valor de um exemplo está em mostrar quais perguntas precisam ser feitas antes de registrar a hipótese legal.
E-commerce: compra, nota fiscal e relacionamento
Durante uma compra, nome, endereço e contato podem ser necessários para separar, entregar e acompanhar o pedido. Essa operação tende a ser analisada sob a execução do contrato ou de procedimentos preliminares solicitados pelo titular. A emissão e conservação de documentos fiscais podem envolver cumprimento de obrigação legal. Já o envio de ofertas personalizadas depois da compra exige uma análise separada. Dependendo do público, da comunicação, da relação prévia e das expectativas, pode haver consentimento ou legítimo interesse, sempre com transparência, possibilidade de oposição e respeito às regras aplicáveis ao canal de comunicação.
Marketing e geração de leads
Um formulário de material educativo pode coletar o e-mail para entregar o conteúdo solicitado. Isso não autoriza necessariamente o envio de toda comunicação comercial, muito menos o compartilhamento com patrocinadores. A organização deve separar a finalidade de entregar o material, a finalidade de enviar novidades e a finalidade de compartilhar o lead. Para cada uma, deve explicar o que acontece, limitar o uso e escolher a base legal que melhor corresponde ao contexto. Se a equipe pretende usar legítimo interesse, precisa demonstrar por que a comunicação é esperada, necessária e equilibrada, além de oferecer mecanismos claros de oposição.
Recursos humanos e recrutamento
No processo seletivo, alguns dados podem ser tratados para realizar procedimentos preliminares relacionados à contratação, quando a iniciativa parte do candidato. Durante a relação de emprego, outros tratamentos podem estar apoiados em obrigações legais ou regulatórias, contrato, exercício regular de direitos ou, conforme o caso, outra hipótese adequada. O banco de talentos merece atenção própria: guardar o currículo para uma vaga futura amplia a finalidade original e exige informação, prazo, critérios de revisão e uma base legal compatível com a situação. Dados de saúde, deficiência e outros dados sensíveis também demandam a análise específica do artigo 11.
Atendimento, suporte e gravação de chamadas
Responder a uma solicitação de suporte pode ser necessário para executar um contrato ou para atender ao pedido do titular em uma relação já existente. A gravação da chamada, entretanto, deve ser analisada como uma atividade adicional: qual é a finalidade, quem acessa, quanto tempo a gravação fica disponível, se há informação clara e se existe alternativa menos intrusiva? Usar todas as gravações para treinar modelos, avaliar produtividade ou criar perfis de comportamento pode exigir novas finalidades e novas decisões de governança.
Prevenção a fraude e autenticação
Verificar um dispositivo, analisar sinais de comportamento ou bloquear uma transação suspeita pode envolver prevenção à fraude e proteção do crédito, dependendo da finalidade e da atividade. Se o processo utilizar biometria, a análise muda porque o dado é sensível quando vinculado a uma pessoa natural. A equipe deve registrar se a identificação ou autenticação é indispensável, quais dados são usados, quais falsos positivos são possíveis, como o titular pode contestar e quais medidas impedem discriminação ou decisões automatizadas sem revisão adequada.
Câmeras, controle de acesso e visitantes
Monitorar a entrada de um escritório, registrar visitantes e proteger pessoas e patrimônio são finalidades diferentes, embora possam usar a mesma câmera ou recepção. O registro de nome e documento para liberar uma visita não deve ser automaticamente retido pelo mesmo prazo das imagens. Se houver reconhecimento facial, o tratamento passa a envolver biometria e exige análise específica. O contexto do local, a sinalização, o campo de captura, o acesso às imagens e a existência de alternativas menos invasivas devem ser documentados no RoPA.
Como avaliar o legítimo interesse sem transformar a base em atalho
O legítimo interesse costuma gerar insegurança porque não depende de um formulário de aceite nem de uma obrigação detalhada em uma norma específica. Isso não significa que seja uma base flexível para qualquer projeto. A LGPD exige finalidade legítima considerada a partir de situação concreta, tratamento dos dados estritamente necessários e medidas de transparência. A orientação da ANPD organiza a análise em três etapas: finalidade, necessidade e balanceamento, acompanhadas das salvaguardas adequadas.
- Finalidade: qual interesse concreto existe? Ele é lícito, específico e relacionado à atividade da organização? É um interesse próprio, de terceiro ou do próprio titular?
- Necessidade: o tratamento é necessário para alcançar esse resultado? É possível usar menos dados, reduzir a frequência, limitar os destinatários ou alcançar a finalidade por outro meio?
- Balanceamento: o interesse da organização prevalece sobre os direitos, liberdades fundamentais e legítimas expectativas do titular? O titular esperaria razoavelmente esse uso considerando a origem do dado e as informações recebidas?
- Salvaguardas: que medidas reduzem o impacto? Exemplos incluem transparência em camadas, oposição facilitada, limitação de acesso, pseudonimização, retenção curta, revisão humana e controles contra discriminação.
O resultado da LIA não precisa ser uma frase dizendo que o tratamento é permitido. Ele deve mostrar o caminho da decisão. Se a organização rejeitar o legítimo interesse, registre o motivo: expectativa incompatível, dados excessivos, impacto elevado, ausência de necessidade ou dificuldade de oferecer oposição efetiva. Se aprovar, registre as condições que tornam a operação aceitável e os gatilhos que exigirão revisão. Essa memória decisória é importante quando o produto muda, quando a base de dados é compartilhada com novo fornecedor ou quando chega uma reclamação de titular.
Quando a LIA provavelmente não deve ser aprovada sem aprofundamento
Tenha cautela diante de dados sensíveis, crianças, monitoramento abrangente, perfilamento invasivo, decisões com efeitos relevantes, ausência de relação prévia, uso inesperado, compartilhamento amplo, impossibilidade de oposição ou finalidade que poderia ser alcançada com menos dados. Nesses cenários, a operação pode exigir outra hipótese, controles mais fortes, avaliação de impacto ou até redesenho do processo.
Por que a base legal deve estar ligada ao RoPA
O Registro das Operações de Tratamento não é apenas uma lista de sistemas. Ele deve ajudar a organização a explicar como os dados circulam e por que cada etapa existe. Quando a base legal fica registrada na operação, a equipe consegue visualizar sua relação com a finalidade, os dados, os titulares, os destinatários, o prazo, os riscos e as medidas de segurança. Se a justificativa estiver apenas em uma política geral, um parecer antigo ou uma troca de e-mails, fica difícil saber qual decisão corresponde a qual fluxo.
- Finalidade e descrição da operação, em linguagem que a área de negócio e o jurídico consigam revisar.
- Categorias de titulares e dados, com destaque para dados sensíveis, crianças, biometria ou informações de alto impacto.
- Base legal e justificativa resumida, com referência a documentos ou avaliações complementares.
- LIA vinculada quando a operação usar legítimo interesse, incluindo versão, responsáveis, resultado e salvaguardas.
- Sistemas, áreas, operadores, compartilhamentos, transferências e pontos de acesso relevantes.
- Prazo de retenção, evento de término, exceções de conservação e fluxo de eliminação ou anonimização.
- Responsável pela operação, aprovadores, data da última revisão e gatilhos para nova avaliação.
Esse vínculo também reduz contradições. Se uma política afirma que o marketing usa consentimento, mas o formulário não registra aceite, a inconsistência aparece. Se a área comercial trata a prospecção como legítimo interesse, mas a LIA não foi concluída, existe uma pendência visível. Se o contrato terminou, mas o RoPA mostra que o tratamento continua sem nova finalidade, a equipe consegue iniciar a revisão antes que o dado permaneça indefinidamente.
Como a LGPD Cloud apoia essa governança
A dificuldade não está apenas em conhecer os artigos 7º e 11. Ela está em manter a decisão coerente quando dezenas de áreas criam formulários, contratam fornecedores, alteram sistemas e lançam novos produtos. É nesse ponto que o Mapeamento de Dados da LGPD Cloud pode funcionar como o ponto de referência operacional: cada atividade é registrada com finalidade, dados, envolvidos, sistemas, base legal, retenção, compartilhamentos e responsáveis, formando uma visão que pode ser revisada por DPO, jurídico, compliance e área de negócio.
Quando a operação envolve legítimo interesse, a LIA fica relacionada ao registro correspondente. Isso evita que a análise desapareça em um documento separado do inventário. O responsável pode consultar qual tratamento motivou a avaliação, qual finalidade foi considerada, quais dados entraram no teste, quais expectativas foram analisadas e quais salvaguardas condicionaram a aprovação. Se o fluxo mudar, a revisão parte da decisão original, em vez de recomeçar sem contexto.
Na prática, essa conexão ajuda a transformar a base legal em um elemento vivo da governança. A entrada de um novo fornecedor pode exigir revisar o compartilhamento. A adoção de biometria pode alterar a classificação do dado e a hipótese aplicável. Uma campanha que antes se destinava a clientes ativos pode passar a alcançar contatos obtidos de terceiros. Um produto com inteligência analítica pode criar perfilamento que não existia na operação original. Com os registros relacionados, os gatilhos ficam mais fáceis de identificar e as decisões deixam de depender de planilhas, pastas e conversas dispersas.
Um fluxo de trabalho recomendável
- A área de negócio descreve a nova operação, a finalidade, os titulares e o resultado esperado.
- O DPO ou responsável por privacidade revisa dados, necessidade, sistemas, compartilhamentos e prazo de retenção.
- Jurídico e compliance comparam as hipóteses plausíveis e registram a base legal escolhida e as razões da decisão.
- Se houver legítimo interesse, a equipe executa e aprova a LIA antes do início ou da expansão do tratamento.
- A operação e seus documentos relacionados ficam registrados no RoPA, com responsáveis, versão e data de revisão.
- Mudanças no produto, no fornecedor, no público, na finalidade ou no tipo de dado reabrem a análise.
Erros comuns ao definir a base legal
- Escolher consentimento para tudo: a empresa cria uma dependência de gestão de revogações e pode condicionar serviços sem necessidade.
- Usar contrato como autorização para qualquer finalidade: a execução contratual cobre o que é necessário para o contrato, não todas as iniciativas futuras da empresa.
- Usar legítimo interesse sem LIA: alegar interesse comercial não demonstra necessidade, expectativa ou balanceamento.
- Tratar dados sensíveis como dados cadastrais: a classificação do campo muda o conjunto de hipóteses e exige análise de indispensabilidade.
- Registrar uma base para o sistema inteiro: um ERP, CRM ou ferramenta de marketing pode conter operações com finalidades e fundamentos diferentes.
- Ignorar o ciclo de vida: a base que justificou a coleta não resolve automaticamente retenção, compartilhamento, reuso ou eliminação.
- Não revisar após mudanças: nova finalidade, novo público, novo fornecedor, nova tecnologia ou novo dado podem alterar a análise original.
- Separar o jurídico da operação: uma decisão escrita sem participação da área que executa o fluxo tende a não refletir o tratamento real.
Checklist para revisar uma base legal LGPD
Antes de aprovar ou renovar um tratamento, use as perguntas abaixo como uma revisão rápida. O checklist não substitui a avaliação jurídica do caso, mas ajuda a revelar lacunas e a criar um padrão mínimo de documentação.
- A finalidade está escrita de forma específica, clara e compatível com o contexto da coleta?
- A base legal escolhida explica a necessidade da operação e não apenas o interesse genérico da empresa?
- Os dados tratados são mínimos para o objetivo? Há dados sensíveis, biométricos, de saúde ou de crianças?
- O titular poderia esperar razoavelmente esse uso a partir das informações recebidas?
- O aviso de privacidade, contrato, formulário ou canal de comunicação explica o tratamento de forma coerente?
- Existe compartilhamento com operador, parceiro ou outro controlador? A finalidade e a base continuam válidas nesse fluxo?
- O prazo de retenção e o evento de término estão definidos?
- Há LIA, RIPD, avaliação de segurança ou aprovação adicional necessária?
- Quem é responsável pela operação e quando a decisão será revisada?
- A decisão está relacionada ao RoPA e às evidências que sustentam a análise?
Uma base legal bem escolhida explica o tratamento, mas uma base legal bem governada continua conectada à operação, às evidências e às mudanças que acontecem depois da aprovação.
Princípio de governança
Conclusão: a hipótese correta depende do contexto
Não existe uma base legal LGPD universal para todos os dados de uma empresa, de um sistema ou de um departamento. A hipótese adequada depende da finalidade, do contexto, da relação com o titular, da necessidade, da natureza dos dados, dos destinatários e dos riscos. Por isso, decisões automáticas como colocar consentimento em todo formulário ou legítimo interesse em toda ação comercial tendem a produzir inconsistências.
O caminho mais sólido é construir uma justificativa proporcional e registrá-la onde a operação é acompanhada. O RoPA mostra o que acontece com os dados. A LIA aprofunda o raciocínio quando o tratamento depende de legítimo interesse. Os avisos, contratos, controles de acesso, prazos e evidências completam o conjunto. Com essa visão conectada, DPOs, jurídico, compliance e gestores conseguem revisar a decisão quando o tratamento muda e explicar não apenas qual base foi escolhida, mas por que ela continua adequada.
A LGPD Cloud ajuda a centralizar essa governança em torno das operações reais. Ao relacionar Mapeamento de Dados, base legal e LIA, a plataforma reduz a dispersão de decisões entre planilhas, pareceres e documentos que não conversam entre si. O resultado é uma rotina mais clara para aprovar novos tratamentos, revisar processos existentes e demonstrar responsabilidade com evidências organizadas. Fale com a LGPD Cloud para entender como estruturar essa jornada na sua organização.
Fontes oficiais para aprofundamento
Para consultar o texto legal e orientações oficiais, acesse o texto compilado da LGPD, as perguntas frequentes da ANPD e o Guia Orientativo da ANPD sobre legítimo interesse. A análise do caso concreto deve considerar a legislação aplicável ao setor, regulamentações específicas e orientação profissional.
Centralize as operações de tratamento, relacione cada hipótese legal ao RoPA e aprofunde as decisões de legítimo interesse com uma LIA organizada. Na LGPD Cloud, sua equipe transforma justificativas isoladas em uma rotina de governança que acompanha a operação.