Identificar dados pessoais sensíveis LGPD é mais do que marcar uma categoria em uma planilha. A organização precisa entender onde essas informações aparecem, por que são tratadas, quem pode acessá-las, com quem são compartilhadas e quais consequências podem surgir de um erro. Dados de saúde em um processo de RH, biometria em um controle de acesso ou informação de filiação sindical em uma rotina trabalhista podem exigir decisões, controles e revisões diferentes de um cadastro comum.
O tratamento de dados sensíveis não é proibido. A LGPD estabelece hipóteses específicas e exige que a organização observe finalidade, necessidade, segurança, transparência, prevenção e não discriminação. O primeiro passo é reconhecer o dado no fluxo real, inclusive quando ele aparece em documentos, anexos, campos livres, imagens, laudos, logs ou inferências produzidas por um sistema.
Sensível não significa apenas saúde
A LGPD também considera sensíveis dados relacionados a origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato ou organização, vida sexual, dados genéticos e dados biométricos vinculados a uma pessoa natural.
O que são dados pessoais sensíveis
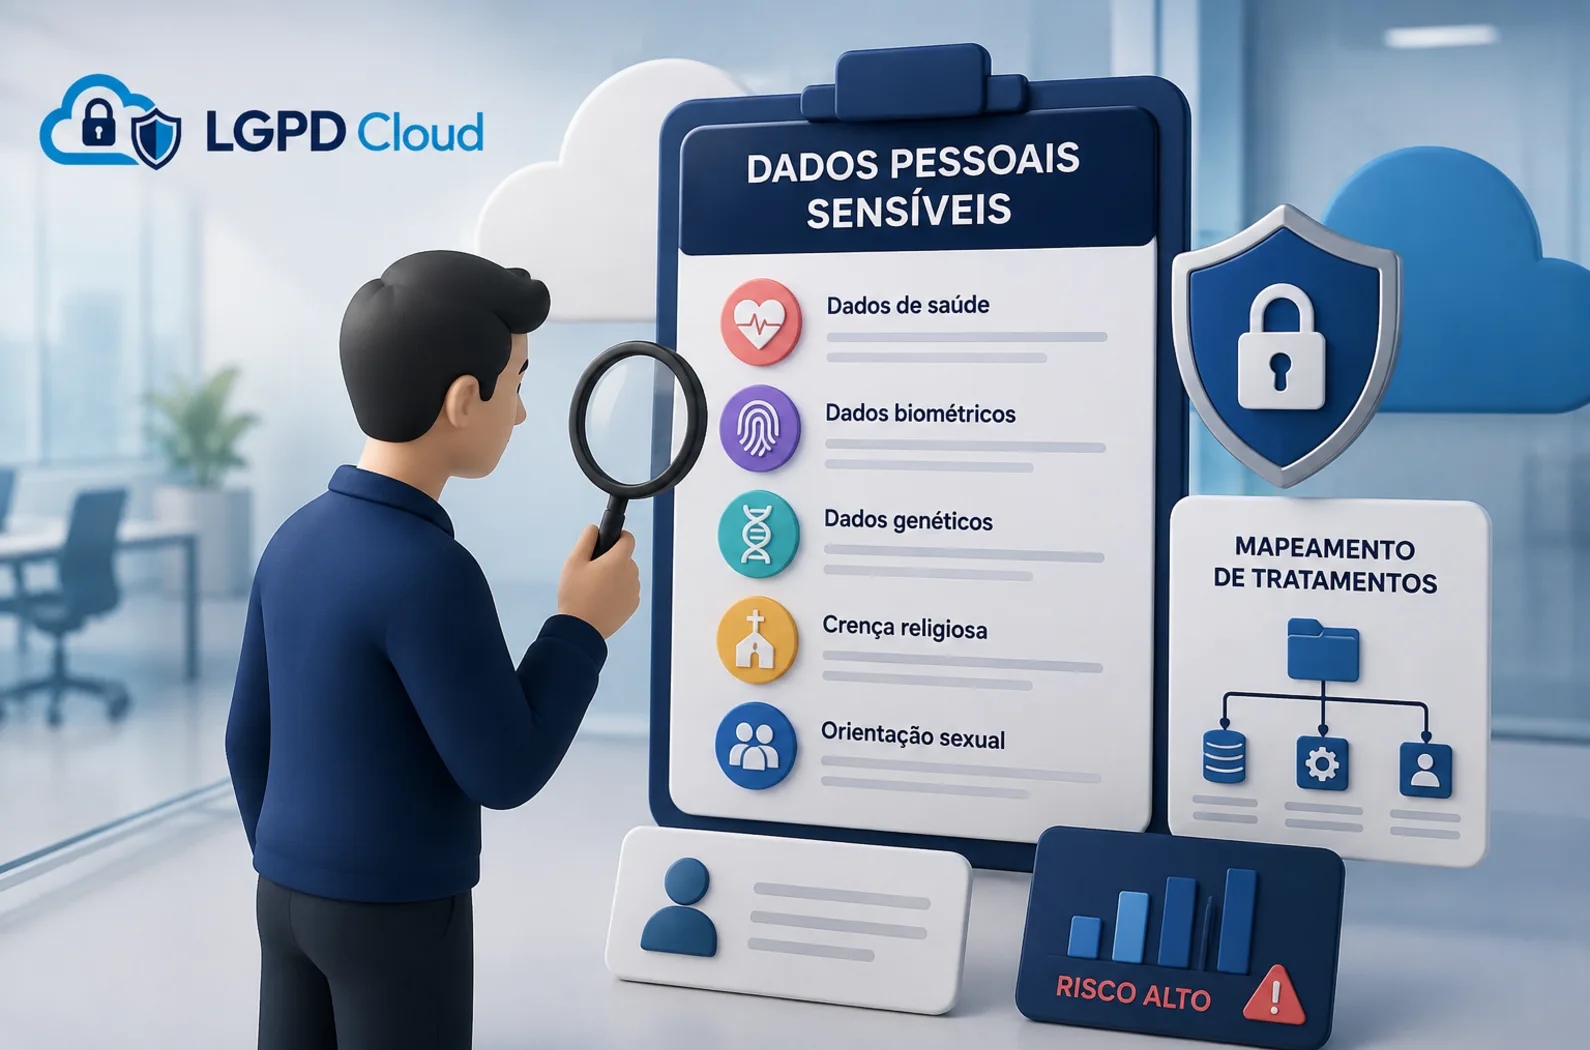
O artigo 5º, inciso II, da LGPD define dados pessoais sensíveis como aqueles relacionados à origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato ou organização de caráter religioso, filosófico ou político, dados referentes à saúde ou à vida sexual, dados genéticos ou biométricos, quando vinculados a uma pessoa natural.
- Origem racial ou étnica.
- Convicção religiosa.
- Opinião política.
- Filiação a sindicato ou organização de caráter religioso, filosófico ou político.
- Dados referentes à saúde.
- Dados referentes à vida sexual.
- Dados genéticos.
- Dados biométricos vinculados a uma pessoa natural.
A classificação depende do conteúdo e da possibilidade de associação com uma pessoa. Uma fotografia comum pode ser dado pessoal; quando usada para reconhecimento facial ou autenticação biométrica, a operação pode envolver dado biométrico sensível. Um documento médico pode conter nome, número de cadastro e informação de saúde, mas a análise precisa considerar o conjunto e a finalidade, não apenas o nome do arquivo.
Por que esses tratamentos merecem mais atenção
Dados sensíveis podem aumentar o risco de discriminação, constrangimento, exposição indevida, perseguição, fraude ou prejuízo em relações profissionais e sociais. O impacto depende do contexto. Uma informação de saúde tratada por uma equipe médica autorizada tem um cenário diferente de uma planilha compartilhada com gestores que não precisam conhecer o diagnóstico.
- O dado pode revelar uma condição ou característica que o titular não esperava expor.
- O uso pode produzir discriminação direta ou indireta.
- Uma combinação de campos pode ampliar o impacto da exposição.
- A informação pode ser usada para inferências sobre outras pessoas.
- O acesso indevido pode afetar trabalho, saúde, segurança ou reputação.
- O titular pode ter menor liberdade para recusar o tratamento em determinados contextos.
- A operação pode exigir controles mais restritos, revisão e documentação.
Isso não significa que todo tratamento de dado sensível seja automaticamente de alto risco ou que todos precisem do mesmo controle. A prioridade deve considerar escala, duração, frequência, vulnerabilidade dos titulares, tecnologia, compartilhamentos, finalidade, possibilidade de discriminação e consequências de um incidente. A sensibilidade é um fator importante na avaliação, não o único.
Como dados sensíveis aparecem no RH
O RH costuma concentrar tratamentos sensíveis em recrutamento, benefícios, saúde ocupacional, afastamentos, adaptações, inclusão, relações sindicais e processos disciplinares. A equipe pode receber documentos diretamente do colaborador, de clínicas, seguradoras, sindicatos, órgãos públicos e fornecedores de folha ou benefícios.
- Atestados, laudos, exames e informações de saúde ocupacional.
- Dados necessários para inclusão em planos e benefícios.
- Informações sobre adaptações, acessibilidade e afastamentos.
- Filiação ou representação sindical.
- Dados de origem racial ou étnica em programas de diversidade.
- Informações religiosas quando relacionadas a uma solicitação específica.
- Biometria usada em controle de acesso, ponto ou autenticação.
- Dados em investigações internas ou relatos de assédio e discriminação.
O mapeamento deve diferenciar o que o RH precisa saber para executar uma tarefa do que deve permanecer restrito a profissionais autorizados. Um gestor pode precisar saber que uma ausência foi justificada ou que uma adaptação deve ser providenciada, mas não necessariamente precisa acessar o diagnóstico ou o documento completo.
Dados sensíveis na saúde ocupacional
Saúde ocupacional envolve um equilíbrio delicado entre necessidades trabalhistas, proteção do colaborador e restrição de acesso. O tratamento pode envolver empresa, médico, clínica, seguradora, RH, gestor e fornecedor de tecnologia. O fato de existir uma obrigação ou uma necessidade operacional não autoriza o compartilhamento indiscriminado do prontuário ou de detalhes clínicos.
- Defina quais informações cada área realmente precisa receber.
- Separe conclusão, restrição ou aptidão de detalhes clínicos.
- Restrinja acesso a profissionais e fornecedores autorizados.
- Registre finalidade, base legal e prazo de retenção.
- Proteja envio, armazenamento, impressão e descarte.
- Analise fornecedores de saúde, benefícios e armazenamento.
- Defina como responder a pedidos de titulares sem ampliar a exposição.
Biometria e reconhecimento
Biometria pode aparecer em impressão digital, reconhecimento facial, voz, íris, geometria da mão e outros mecanismos vinculados à identificação de uma pessoa. O mapeamento deve indicar se o dado é usado para autenticação, controle de acesso, ponto, prevenção a fraude, personalização ou outra finalidade. Também deve verificar se existe alternativa menos intrusiva para alcançar o mesmo resultado.
- Qual finalidade exige ou motivou o uso de biometria?
- A biometria é necessária ou existe método alternativo?
- O sistema armazena imagem, template, score ou outro identificador?
- Quem pode acessar os dados e os registros de autenticação?
- O fornecedor usa a biometria para outra finalidade?
- Há suboperadores, armazenamento externo ou transferência internacional?
- Como ocorre eliminação, revogação, substituição ou recuperação?
- Quais riscos de falsa correspondência, exclusão ou fraude foram avaliados?
Biometria não é apenas um campo de cadastro
O uso de biometria afeta identificação, autenticação e segurança do titular. Antes de implementar, registre finalidade, necessidade, alternativas, controles, fornecedor, retenção e riscos de erro ou uso indevido.
Não esqueça dados religiosos, políticos e sindicais
Essas categorias podem aparecer em contextos menos óbvios. Uma organização religiosa, um partido, um sindicato, uma associação, um evento ou uma campanha pode tratar informações que revelam convicção, opinião ou filiação. A empresa também pode inferir essas características a partir de inscrições, participação, conteúdo fornecido ou grupos de acesso.
- Cadastro ou participação em entidade religiosa, política ou sindical.
- Solicitação de folga ou adaptação relacionada a convicção religiosa.
- Doações, eventos, campanhas e listas de apoiadores.
- Dados de representação ou contribuição sindical.
- Informações em pesquisas de diversidade ou inclusão.
- Preferências ou grupos que permitem inferir uma convicção.
- Conteúdo de comunicações que revele opinião política ou religiosa.
O fato de uma informação estar publicamente disponível não elimina automaticamente a necessidade de análise. A organização deve verificar finalidade, contexto, expectativa do titular, necessidade, transparência e possíveis impactos. O mapeamento precisa registrar a fonte e o motivo de uso, principalmente quando dados públicos são combinados com outras bases.
Dados genéticos e informações de saúde
Dados genéticos podem aparecer em exames, pesquisas, programas de saúde, seguros, laboratórios ou estudos. Mesmo quando a empresa não realiza a análise diretamente, pode receber relatórios, resultados ou indicadores relacionados a uma pessoa. O contrato com laboratório, clínica, seguradora ou plataforma deve deixar claro o fluxo, a finalidade, os acessos, as retenções e os limites de compartilhamento.
- Identifique se o dado é coletado diretamente ou recebido de terceiro.
- Separe resultado necessário de informações completas do exame.
- Restrinja acesso por função e necessidade.
- Verifique se o fornecedor usa dados para pesquisa ou melhoria própria.
- Defina retenção, eliminação, anonimização e retorno.
- Avalie riscos de reidentificação e combinações com outras bases.
- Registre medidas para evitar discriminação ou uso incompatível.
Artigo 11: a base legal precisa ser analisada com cuidado
O tratamento de dados pessoais sensíveis segue hipóteses específicas do artigo 11 da LGPD. A organização deve verificar qual hipótese se aplica ao caso concreto e documentar a relação entre finalidade, dados, contexto e necessidade. Não é suficiente repetir a justificativa usada para dados pessoais comuns sem confirmar se ela atende ao regime dos dados sensíveis.
- Consentimento específico e destacado para finalidades específicas, quando aplicável.
- Cumprimento de obrigação legal ou regulatória pelo controlador.
- Execução de políticas públicas previstas em leis ou regulamentos.
- Realização de estudos por órgão de pesquisa, com garantias adequadas.
- Exercício regular de direitos em contrato, processo judicial ou administrativo.
- Proteção da vida ou da incolumidade física do titular ou de terceiro.
- Tutela da saúde em procedimentos realizados por profissionais e serviços autorizados.
- Prevenção à fraude e segurança do titular em processos de identificação e autenticação.
A lista acima não substitui a análise jurídica do tratamento. A hipótese precisa corresponder aos fatos, e os princípios gerais continuam aplicáveis. O registro deve explicar por que a informação é necessária, quais limites existem, quem acessa, como o titular é informado e quais medidas reduzem os riscos.
Como mapear dados sensíveis corretamente
O Mapeamento de Dados deve ir além de uma pergunta genérica sobre dados sensíveis. Procure os dados no ciclo completo: coleta, validação, uso, armazenamento, compartilhamento, exportação, backup, suporte, retenção e eliminação. Verifique campos estruturados e também documentos, imagens, áudios, campos livres e logs.
- Liste categorias sensíveis presentes na atividade.
- Indique em qual campo, documento ou sistema elas aparecem.
- Identifique a fonte e o momento da coleta.
- Descreva a finalidade e a hipótese legal.
- Relacione áreas, pessoas, fornecedores e suboperadores com acesso.
- Registre volume, frequência, duração e grupos de titulares.
- Mapeie integrações, cópias, exportações, logs e backups.
- Defina retenção, eliminação, anonimização ou bloqueio.
- Indique controles, riscos, avaliação e responsável pela revisão.
Também analise combinações. Um conjunto de dados aparentemente comum pode permitir inferências sobre saúde, religião, origem, opinião ou filiação quando combinado com outras informações. Não é necessário classificar qualquer dado como sensível sem fundamento, mas é importante reconhecer situações em que a combinação aumenta o risco e exige investigação adicional.
Priorize riscos e avalie a necessidade de RIPD
Dados sensíveis são um fator relevante para priorizar a Gestão de Riscos, mas o tratamento completo deve ser considerado. Pergunte se há grande escala, titulares vulneráveis, tecnologia nova, decisões automatizadas, uso de biometria, compartilhamentos extensos, transferência internacional ou possibilidade de discriminação. A combinação desses elementos pode indicar a necessidade de uma avaliação mais aprofundada, como um RIPD.
- Sensibilidade e volume dos dados.
- Número e vulnerabilidade dos titulares.
- Duração, frequência e extensão geográfica.
- Dependência de fornecedores e suboperadores.
- Uso de biometria, inteligência artificial ou perfilização.
- Potencial de discriminação, exclusão ou impacto significativo.
- Dificuldade de reversão ou eliminação do tratamento.
- Maturidade e efetividade dos controles existentes.
O RIPD pode registrar descrição, necessidade, riscos, medidas e riscos residuais. Ele não deve ser criado automaticamente apenas porque uma categoria sensível apareceu, mas a presença desse tipo de dado deve elevar a atenção e justificar uma avaliação proporcional. A decisão de elaborar, não elaborar ou revisar o relatório também pode ser documentada.
Medidas de proteção para tratamentos sensíveis
A medida adequada depende do tratamento. Em alguns casos, a principal proteção será limitar o acesso e separar informações clínicas de informações administrativas. Em outros, será reduzir a coleta, anonimizar resultados, substituir biometria, criptografar arquivos, revisar fornecedores ou criar uma etapa de aprovação antes do compartilhamento.
- Minimização de campos, documentos e relatórios.
- Controle de acesso por função e necessidade.
- Criptografia, mascaramento e pseudonimização.
- Separação entre informação identificável e análise agregada.
- Ambientes de teste sem dados reais quando possível.
- Registro e revisão de acessos privilegiados.
- Treinamento específico para equipes autorizadas.
- Avaliação e contrato com fornecedores.
- Retenção limitada e descarte seguro.
- Revisão de decisões automatizadas e riscos discriminatórios.
Como a LGPD Cloud ajuda a priorizar esses tratamentos
A funcionalidade de Mapeamento de Dados da LGPD Cloud ajuda a identificar categorias sensíveis dentro das atividades, sistemas, áreas, fornecedores e fluxos. A Gestão de Riscos permite registrar impacto, probabilidade, medidas, responsáveis e pendências. O RIPD organiza avaliações mais detalhadas quando o tratamento e os riscos justificarem essa análise.
O benefício está na relação entre os módulos. Ao identificar biometria em uma atividade, a equipe pode abrir uma avaliação de risco, registrar a alternativa analisada, vincular o fornecedor, criar medidas de acesso e acompanhar a revisão. Se uma operação de saúde mudar de sistema, os responsáveis conseguem localizar o tratamento, o RIPD, o contrato e as tarefas afetadas.
- Classifique categorias sensíveis por atividade e sistema.
- Relacione titulares, finalidades, bases legais e fornecedores.
- Registre riscos, impactos e medidas de proteção.
- Crie tarefas para corrigir acessos, retenção e compartilhamentos.
- Vincule RIPD, políticas, contratos e evidências ao tratamento.
- Acompanhe responsáveis, prazos, exceções e revisões.
- Priorize a carteira por risco e não apenas por volume de tarefas.
Erros comuns no tratamento de dados sensíveis
- Considerar sensíveis apenas dados de saúde e biometria.
- Classificar dados sem verificar se estão vinculados a uma pessoa.
- Usar a mesma base legal de dados comuns sem revisar o artigo 11.
- Compartilhar laudos, diagnósticos ou documentos completos por conveniência.
- Guardar biometria ou dados genéticos sem prazo e finalidade claros.
- Tratar uma pesquisa de diversidade como se não envolvesse dados sensíveis.
- Ignorar inferências produzidas por combinação de dados.
- Acreditar que consentimento genérico resolve qualquer operação.
- Criar RIPD sem relacioná-lo ao tratamento e às medidas reais.
- Não revisar riscos quando o fornecedor ou sistema muda.
Checklist para mapear dados pessoais sensíveis
- A atividade trata alguma categoria prevista no artigo 5º, II?
- O dado está vinculado a uma pessoa natural identificada ou identificável?
- A informação aparece em campo, documento, imagem, áudio, log ou inferência?
- Qual é a finalidade específica do tratamento?
- Qual hipótese do artigo 11 foi analisada?
- O dado é realmente necessário ou existe alternativa menos intrusiva?
- Quem acessa, recebe, armazena ou processa a informação?
- Há fornecedores, suboperadores, cópias ou transferências?
- Qual é o prazo de retenção e como será feita a eliminação?
- Quais riscos de discriminação, exposição ou uso indevido existem?
- Quais medidas reduzem esses riscos e quem as acompanha?
- O tratamento exige LIA, RIPD ou outra avaliação proporcional?
- Quando a atividade, risco e medida serão revisados?
Mapear um dado sensível é apenas o começo. A organização precisa conseguir explicar por que ele existe no processo, quem precisa acessá-lo e quais barreiras impedem que seu uso saia do contexto.
Princípio de proteção reforçada
Conclusão: identifique para priorizar
Dados pessoais sensíveis LGPD merecem uma análise cuidadosa porque podem aumentar o impacto de decisões inadequadas, acessos indevidos e compartilhamentos fora de contexto. A organização deve reconhecer as categorias, entender onde elas aparecem, verificar a hipótese legal, reduzir a coleta, limitar acessos e definir medidas compatíveis com o risco.
Com a LGPD Cloud, Mapeamento de Dados, Gestão de Riscos e RIPD trabalham de forma relacionada. A equipe identifica os tratamentos sensíveis, prioriza os riscos, acompanha medidas e mantém as avaliações próximas do processo que as originou. Fale com a LGPD Cloud para transformar dados sensíveis em uma prioridade de governança visível e acompanhada.
Fontes oficiais para aprofundamento
Consulte o texto compilado da LGPD, especialmente os artigos 5º, II, e 11, e as perguntas frequentes da ANPD sobre dados pessoais sensíveis. Também consulte o Glossário da ANPD. A aplicação ao caso concreto deve considerar o setor, a finalidade, os titulares e os riscos da operação.
Mapeie categorias, sistemas, acessos, riscos e medidas. Com a LGPD Cloud, sua equipe prioriza os tratamentos que exigem maior análise e acompanha as avaliações até a revisão.