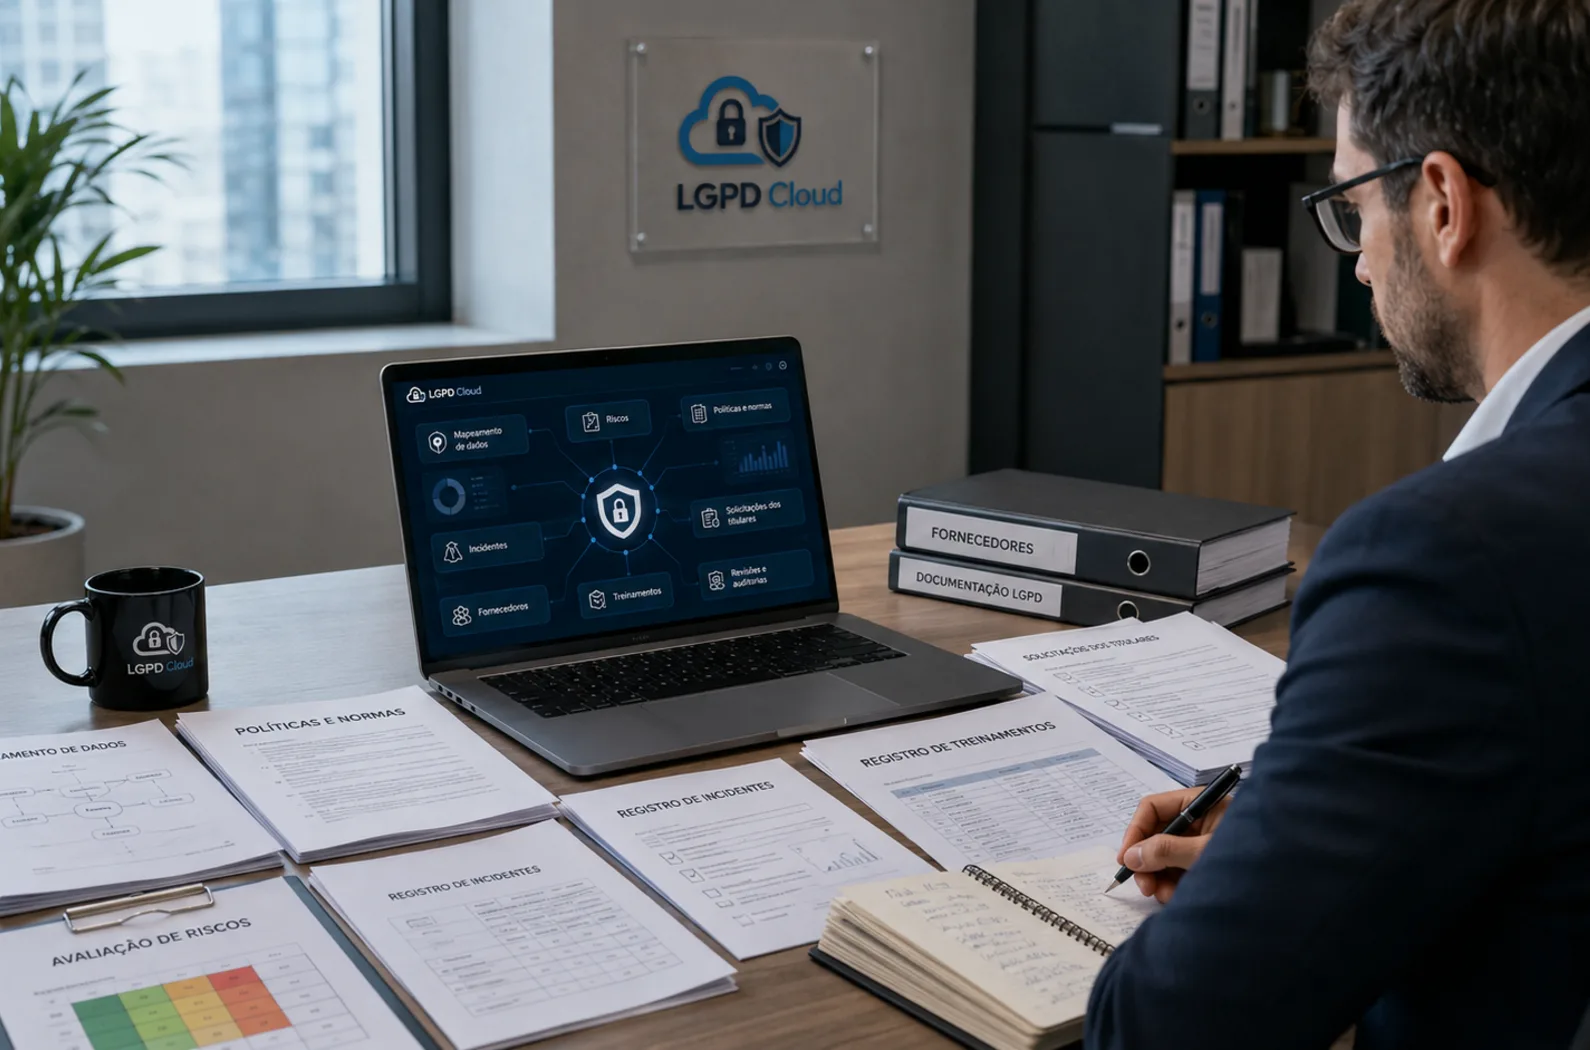
Um programa de governança em privacidade não é uma pasta com políticas, um relatório de adequação ou um conjunto de documentos produzidos durante um projeto. Esses materiais são importantes, mas representam apenas partes de um sistema que precisa continuar funcionando quando a empresa lança um produto, troca um fornecedor, sofre um incidente, recebe uma solicitação de titular ou muda sua forma de trabalhar.
A governança começa quando a organização transforma decisões de privacidade em responsabilidades, processos, controles, indicadores e revisões. O mapeamento mostra o que existe. A análise de riscos ajuda a priorizar. As políticas orientam comportamentos. Os contratos distribuem obrigações. Os treinamentos preparam as pessoas. Os incidentes geram aprendizado. A rotina conecta tudo isso para que o programa não dependa da memória de uma única equipe.
Governança não é produzir mais documentos
O principal objetivo é manter decisões, responsabilidades e controles relacionados às operações reais. Um documento só gera valor quando orienta uma ação, registra uma decisão ou ajuda a verificar se o tratamento continua adequado.
O que a LGPD chama de programa de governança
O artigo 50 da LGPD permite que controladores e operadores formulem regras de boas práticas e governança considerando organização, procedimentos, reclamações e petições de titulares, normas de segurança, padrões técnicos, obrigações dos envolvidos, ações educativas, supervisão e mitigação de riscos. A lei também descreve elementos mínimos para um programa de governança em privacidade, como comprometimento, abrangência, adaptação ao porte e aos riscos, avaliação sistemática, transparência, supervisão e resposta a incidentes.
- Comprometimento da liderança com processos e políticas internas.
- Aplicação a todo o conjunto de dados sob controle da organização.
- Adaptação à estrutura, escala, volume e sensibilidade dos tratamentos.
- Avaliação sistemática de impactos e riscos à privacidade.
- Relação de confiança com titulares e mecanismos de participação.
- Integração à governança geral e existência de supervisão interna e externa.
- Planos de resposta a incidentes e remediação.
- Atualização constante baseada em informações e avaliações.
Esses elementos não formam uma receita única. Um programa precisa ser proporcional à organização e aos tratamentos que ela realiza. Uma empresa pequena pode começar com controles e registros simplificados, enquanto uma operação de grande escala, com dados sensíveis e dependência de vários fornecedores, precisará de processos mais estruturados. Em ambos os casos, o programa deve ter responsáveis, prioridades e mecanismos de revisão.
Comece com patrocínio e responsabilidades claras
Sem patrocínio da liderança, privacidade costuma ser tratada como uma lista de tarefas do jurídico ou do DPO. A governança precisa ter uma pessoa ou comitê capaz de priorizar recursos, resolver conflitos, aprovar riscos e cobrar áreas. O encarregado pode coordenar comunicação e orientação, mas a responsabilidade pelo programa deve envolver a estrutura da organização.
- Defina um patrocinador executivo e suas responsabilidades.
- Estabeleça o papel do DPO, encarregado ou área de privacidade.
- Nomeie donos de processos e responsáveis pelos tratamentos.
- Inclua jurídico, segurança, TI, RH, marketing, compras e negócio.
- Defina quem aprova exceções, riscos e mudanças relevantes.
- Registre fóruns, frequência de reuniões e forma de decisão.
- Comunique responsabilidades para que não dependam de acordos informais.
Uma matriz simples ajuda a evitar lacunas. Para cada atividade, indique quem decide a finalidade, quem executa, quem aprova a base legal, quem acompanha segurança, quem atende titulares, quem gerencia o fornecedor e quem valida a eliminação. Quando todos são responsáveis, na prática ninguém é dono da próxima ação.
Use o Mapeamento de Dados como fonte de verdade
O Mapeamento de Dados é a estrutura que conecta a governança à operação. Ele deve mostrar quais tratamentos existem, por que são realizados, quais dados e titulares estão envolvidos, quais sistemas participam, quem são os agentes, com quem ocorre compartilhamento e quais prazos se aplicam. Sem essa visão, políticas e riscos podem ser analisados de forma genérica.
- Atividade, finalidade e contexto.
- Categorias de titulares e dados.
- Dados sensíveis, biométricos ou de grupos vulneráveis.
- Base legal e justificativa relacionada.
- Sistemas, canais, integrações e ambientes.
- Controlador, operador, suboperadores e destinatários.
- Transferências internacionais e acessos remotos.
- Retenção, eliminação, anonimização ou bloqueio.
- Riscos, medidas, responsáveis e data de revisão.
O mapeamento não deve ser encerrado com a entrega do projeto inicial. Mudanças de produto, fornecedor, tecnologia, finalidade, canal ou prazo devem gerar atualização. A área dona do processo precisa saber como informar a mudança e o DPO precisa ter um mecanismo para avaliar se ela exige revisão de política, contrato, LIA, RIPD, treinamento ou controle de segurança.
Conecte mapeamento à gestão de riscos
Risco de privacidade não é uma lista independente do processo. Ele precisa estar relacionado à atividade que pode causar o impacto e ao dado que pode ser afetado. Uma avaliação sobre exposição de dados de saúde deve apontar o sistema, as equipes, os fornecedores e as medidas existentes. Uma avaliação sobre prospecção deve considerar origem da lista, expectativa do titular, descadastros e uso de ferramentas de marketing.
- Identifique o evento de risco e o tratamento relacionado.
- Avalie probabilidade, impacto e grupos afetados.
- Considere necessidade, transparência e expectativa do titular.
- Registre controles existentes e lacunas.
- Defina responsável, prazo e prioridade de tratamento.
- Acompanhe risco residual após a medida.
- Reavalie quando a operação, tecnologia ou contexto mudar.
O programa não precisa eliminar todo risco. Ele precisa demonstrar que a organização identifica, prioriza, trata e aceita riscos conscientemente. Uma exceção pode ser aprovada quando houver justificativa, responsável e prazo de revisão. O problema é deixar o risco escondido em um e-mail ou presumir que uma medida antiga continua eficaz sem verificação.
Use LIA e RIPD quando o tratamento exigir mais análise
Algumas atividades exigem um raciocínio mais detalhado. A LIA pode organizar a análise de legítimo interesse, necessidade, expectativas, impactos e salvaguardas. O RIPD pode registrar tratamento, riscos, medidas e riscos residuais em operações que merecem avaliação aprofundada ou quando houver determinação aplicável. O importante é relacionar a avaliação ao tratamento e acompanhar o que foi decidido.
- Finalidade e contexto do tratamento.
- Necessidade e proporcionalidade dos dados.
- Riscos para titulares e direitos fundamentais.
- Medidas técnicas, administrativas e organizacionais.
- Risco residual e decisão de aprovação.
- Responsáveis pela implementação das salvaguardas.
- Gatilhos para revisar a avaliação.
Uma avaliação guardada em PDF pode ser útil, mas fica muito mais útil quando suas medidas viram tarefas, seus responsáveis aparecem no processo e suas conclusões podem ser revistas quando o tratamento muda. A governança deve conectar raciocínio, ação e acompanhamento.
Transforme políticas em instruções aplicáveis
Políticas e normas definem expectativas, mas precisam alcançar o cotidiano. Uma política de retenção deve orientar quem decide prazos e como elimina. Uma norma de incidentes deve dizer onde comunicar e o que preservar. Uma política de fornecedores deve influenciar compras e contratos. Uma política de privacidade deve refletir o tratamento que realmente ocorre e ser revisada quando a operação muda.
- Defina objetivo, escopo, público e responsável pela política.
- Atribua versão, vigência, aprovação e histórico de alterações.
- Relacione a política aos processos e riscos que ela endereça.
- Traduza princípios em procedimentos e comportamentos esperados.
- Comunique a política a colaboradores, terceiros e áreas afetadas.
- Registre treinamentos, aceites e ações de reforço.
- Agende revisão por prazo ou por mudança relevante.
Uma política não deve prometer mais do que a organização consegue executar. Se o documento afirma que os titulares podem exercer direitos por determinado canal, o canal deve funcionar. Se a política informa que dados são eliminados ao fim da finalidade, o processo de retenção e descarte precisa existir. A coerência entre texto e operação é parte da confiança.
Inclua os direitos dos titulares na rotina
O atendimento de titulares não deve ser um processo separado da governança. Cada solicitação mostra se a empresa sabe localizar dados, confirmar identidade, consultar sistemas, acionar fornecedores, aplicar exceções e responder dentro do fluxo definido. Os registros devem ser minimizados, protegidos e relacionados à atividade que foi consultada.
- Canal de recebimento e responsável pela triagem.
- Validação proporcional da identidade.
- Classificação do pedido e prazo de resposta.
- Sistemas, áreas e fornecedores consultados.
- Exceções ou limitações aplicadas.
- Resposta enviada e data de encerramento.
- Aprendizados ou mudanças geradas pelo atendimento.
Se pedidos de eliminação revelam cópias não mapeadas, o programa deve atualizar o inventário. Se solicitações de acesso mostram que uma política está confusa, o documento precisa ser revisado. Se um fornecedor não consegue responder no prazo, a due diligence e o contrato podem precisar de correção. Assim, o titular participa indiretamente da melhoria do sistema de governança.
Integre fornecedores e contratos
Uma organização pode manter boas políticas internas e ainda ter riscos importantes na cadeia de tratamento. Fornecedores de nuvem, atendimento, marketing, folha, pagamentos, analytics e suporte podem acessar dados, armazenar cópias ou participar de incidentes. O programa deve relacionar o fornecedor ao tratamento, ao contrato, às medidas de segurança e à revisão periódica.
- Due diligence antes da contratação.
- Definição de controlador, operador e suboperadores.
- Cláusulas de finalidade, instruções, segurança e incidentes.
- Regras para direitos, auditoria, retenção e eliminação.
- Avaliação de transferências internacionais.
- Controle de mudanças de escopo e novas subcontratações.
- Revisão de evidências, pendências e exceções.
Quando a atividade muda, o contrato pode precisar ser revisto. A entrada de um novo módulo, o uso de inteligência artificial, o aumento de volume, a mudança de país ou a inclusão de dados sensíveis não devem passar despercebidos porque o instrumento original continua vigente. A governança deve criar gatilhos para identificar essas mudanças.
Trate incidentes como fonte de melhoria
Um programa maduro não mede sucesso apenas pela ausência de incidentes comunicados. Ele também observa a capacidade de detectar, reportar, conter, investigar e aprender. O registro do incidente deve apontar atividade, sistema, fornecedor, dados e controles afetados, além das tarefas corretivas e da revisão que evitará recorrência.
- Defina canal e responsáveis para comunicação inicial.
- Preserve informações e evidências relevantes.
- Avalie dados, titulares, causa e impacto.
- Documente contenção, investigação e decisões.
- Comunique partes necessárias conforme o caso.
- Crie plano corretivo com prazo e responsável.
- Atualize riscos, políticas, treinamentos e controles.
- Revise o resultado após o encerramento.
Se um colaborador enviou uma planilha ao destinatário errado, a resposta não deve terminar com a orientação para ter mais cuidado. O programa pode revisar permissões, criar bloqueios, melhorar classificação de informação, treinar a equipe e acompanhar se novos envios continuam ocorrendo. O incidente vira uma entrada para o ciclo de melhoria.
Conecte treinamento e comportamento
Treinamento é uma parte do programa, mas não deve ser uma apresentação anual desconectada dos riscos. As trilhas precisam acompanhar as funções, os dados acessados, os incidentes e as mudanças de processo. Atendimento, RH, marketing, financeiro, gestores e TI podem precisar de exemplos e reforços diferentes.
- Treinamento de entrada antes do acesso a dados e sistemas.
- Reciclagens periódicas e reforços por função.
- Conscientização após incidentes ou mudanças.
- Simulações de phishing e exercícios de decisão.
- Registro de conclusão, avaliação e pendências.
- Participação dos gestores na aplicação das políticas.
- Revisão do conteúdo quando riscos ou processos mudarem.
Crie uma cadência de governança
A governança precisa de uma cadência que transforme acompanhamento em hábito. Não existe uma frequência única para todas as organizações, mas é possível combinar revisões operacionais, reuniões de risco, relatórios executivos e ciclos anuais de planejamento. O importante é que cada encontro produza decisões ou ações registradas.
- Semanal ou quinzenal: tarefas, incidentes, solicitações e bloqueios.
- Mensal: mudanças de tratamento, fornecedores, riscos e planos de ação.
- Trimestral: indicadores, exceções, políticas, treinamentos e prioridades.
- Semestral: revisão de atividades críticas, acessos e evidências.
- Anual: estratégia, orçamento, maturidade e atualização ampla do programa.
- Extraordinária: incidente, mudança de produto, autoridade ou risco relevante.
Uma reunião de governança não deve ser apenas uma apresentação de status. Ela precisa responder o que mudou, quais riscos aumentaram, quais ações estão atrasadas, quais decisões precisam de aprovação e quais recursos são necessários. Ao final, registre responsáveis, prazos e critérios de conclusão.
Escolha indicadores que mostrem evolução
Indicadores devem apoiar decisão, não criar uma aparência de conformidade. Uma porcentagem de atividades mapeadas pode ser alta mesmo quando os registros estão desatualizados. Um número baixo de incidentes pode significar silêncio e não segurança. O conjunto de métricas deve mostrar cobertura, qualidade, resposta e evolução.
- Percentual de atividades revisadas no período.
- Tratamentos críticos sem avaliação ou plano de ação.
- Riscos vencidos e tempo médio de correção.
- Políticas aguardando revisão ou aprovação.
- Fornecedores sem due diligence ou evidência atual.
- Solicitações de titulares dentro e fora do prazo.
- Incidentes comunicados e tempo de resposta.
- Treinamentos concluídos por função e área.
- Eliminações realizadas e pendências de retenção.
- Mudanças operacionais que geraram revisão de privacidade.
Combine indicadores de resultado com indicadores de atividade. Saber quantas políticas foram publicadas é útil, mas saber se os processos aplicam essas políticas é mais importante. Saber quantas pessoas concluíram o treinamento ajuda, mas observar a redução de erros de compartilhamento e o aumento de reportes rápidos oferece uma visão melhor do comportamento.
Como a LGPD Cloud integra a rotina
O principal ganho de uma plataforma integrada não está em produzir um documento isolado. Está em manter as atividades de privacidade relacionadas ao longo do tempo. A LGPD Cloud reúne módulos como Mapeamento de Dados, Gestão de Riscos, LIA, RIPD, Políticas e Normas, Incidentes, Direitos dos Titulares, Due Diligence, Contratos, Treinamentos, Conscientizações e Eliminação de Dados.
Essa integração permite que uma mudança gere consequências visíveis. Um novo fornecedor pode aparecer no Mapeamento, exigir Due Diligence e contrato. Um tratamento de alto risco pode gerar RIPD, tarefas de segurança e treinamento. Um incidente pode atualizar o risco, alterar uma política e criar uma campanha de conscientização. Uma solicitação de eliminação pode revelar cópias e exigir revisão do ciclo de vida.
- Relacione documentos, riscos, tarefas e decisões à atividade de origem.
- Atribua responsáveis e prazos para cada ação.
- Acompanhe revisões, aprovações, exceções e evidências.
- Visualize pendências por área, cliente, tratamento ou módulo.
- Use gatilhos para iniciar novas avaliações após mudanças.
- Mantenha histórico para auditorias, reuniões e transições.
- Evite que o programa dependa de e-mails e planilhas paralelas.
Erros que enfraquecem a governança
- Concluir que adequação terminou quando os documentos foram publicados.
- Deixar o programa restrito ao jurídico ou ao DPO.
- Manter mapeamento, riscos e políticas em fontes desconectadas.
- Criar controles sem responsável, prazo ou evidência.
- Medir apenas quantidade de documentos e treinamentos.
- Não envolver liderança em prioridades e exceções.
- Ignorar fornecedores, suboperadores e mudanças de tecnologia.
- Tratar incidentes como falhas isoladas sem plano de aprendizado.
- Não atualizar o programa após mudanças de negócio.
- Aceitar riscos antigos sem data de revisão ou decisão formal.
Checklist para manter um programa contínuo
- Existe patrocínio executivo e uma estrutura de responsabilidades?
- O Mapeamento de Dados tem donos e data de revisão?
- As bases legais e finalidades são analisadas por atividade?
- Os riscos estão relacionados a tratamentos, controles e ações?
- LIAs e RIPDs são revisados quando o contexto muda?
- As políticas têm versão, aprovação, vigência e comunicação?
- Os direitos dos titulares possuem fluxo, canal e histórico?
- Fornecedores, contratos e suboperadores são avaliados?
- Incidentes geram contenção, investigação e ações corretivas?
- Treinamentos são adaptados aos públicos e aos riscos?
- Existem indicadores e reuniões de acompanhamento?
- As exceções têm justificativa, aprovador e prazo?
- A LGPD Cloud ou outra estrutura mantém relações entre atividades?
- O programa tem calendário e gatilhos para revisões extraordinárias?
Adequação é um marco. Governança é a capacidade de continuar tomando boas decisões quando a empresa, a tecnologia e os riscos mudam.
Princípio de melhoria contínua
Conclusão: documentos são o começo da rotina
Um programa de governança em privacidade funciona quando conecta o que a organização sabe, decide, executa e revisa. O Mapeamento mostra os tratamentos. Os riscos definem prioridades. As políticas orientam. Os contratos disciplinam a cadeia. Os incidentes ensinam. Os titulares participam. Os treinamentos desenvolvem comportamento. Os indicadores mostram se o sistema continua ativo.
Com a LGPD Cloud, o ganho está em manter essas atividades relacionadas e acompanhadas, não apenas em gerar documentos. A plataforma ajuda DPOs, diretores, jurídico, compliance, segurança, consultores e gestores a visualizar responsabilidades, pendências, decisões, riscos e revisões em um ambiente integrado. Fale com a LGPD Cloud para transformar a adequação inicial em uma rotina de governança que continua funcionando.
Fontes oficiais para aprofundamento
Consulte o texto compilado da LGPD, especialmente o artigo 50 sobre boas práticas e governança, as orientações da ANPD sobre RIPD e as perguntas frequentes da ANPD sobre governança, adequação e direitos dos titulares. A estrutura do programa deve ser adaptada ao setor, porte, escala e riscos da organização.
Conecte tratamentos, riscos, políticas, incidentes, titulares, fornecedores, treinamentos e revisões. Com a LGPD Cloud, a governança acompanha as mudanças da empresa ao longo do tempo.