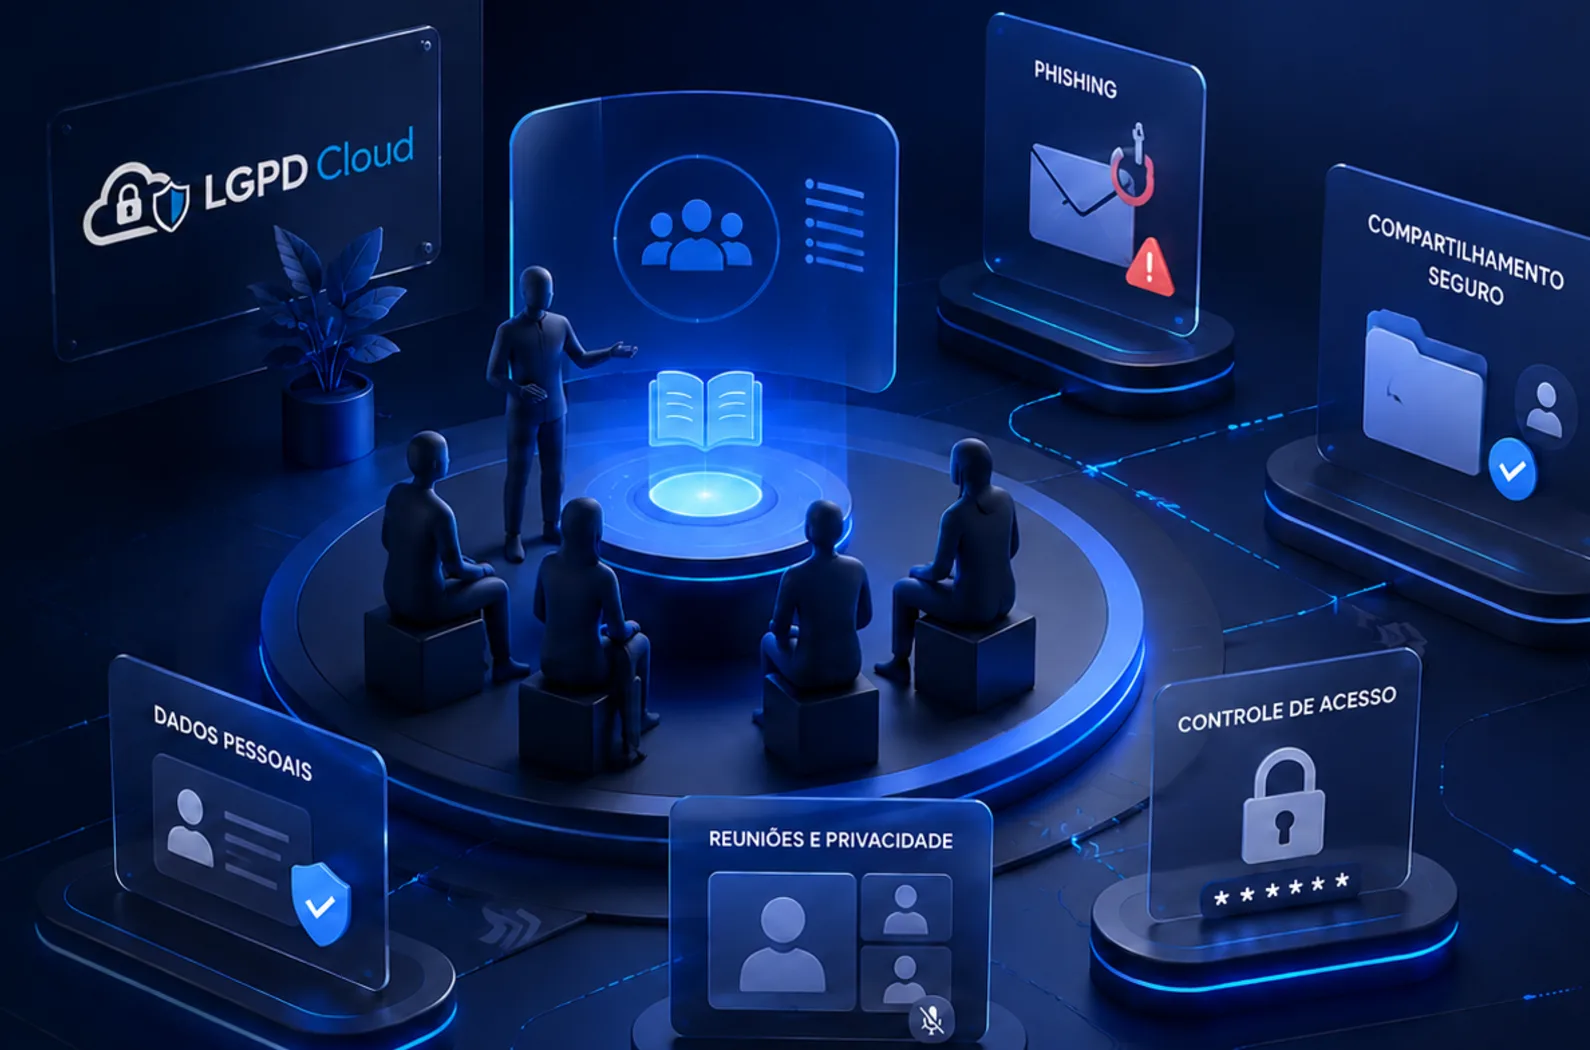
Falar em treinamento LGPD não deveria significar colocar todos os colaboradores diante de uma apresentação com artigos, conceitos e definições que desaparecem assim que a reunião termina. A conscientização precisa responder às situações que as pessoas encontram no trabalho: uma planilha enviada para o destinatário errado, um pedido de cliente recebido pelo canal incorreto, um currículo salvo sem necessidade, uma tela exposta em uma chamada ou um arquivo sensível compartilhado em um grupo amplo.
O objetivo não é transformar cada pessoa em especialista jurídico ou técnico. É criar repertório para reconhecer dados pessoais, entender limites de uso, tomar decisões mais seguras e pedir ajuda quando houver dúvida. Um programa consistente combina conteúdo essencial, exemplos da empresa, treinamento por função, reforços periódicos, canais de orientação e registro das ações realizadas.
Treinar não é apenas comprovar presença
A participação registrada é importante, mas não mostra sozinha se houve aprendizagem. O programa deve observar dúvidas, incidentes, comportamentos, avaliações, reciclagens e mudanças de processo para ajustar a conscientização.
Por que a conscientização precisa ser prática
A maioria dos riscos de privacidade aparece em decisões pequenas e repetidas. Uma pessoa exporta uma lista para trabalhar em casa, outra inclui um CPF em um chamado aberto, outra encaminha um documento de RH para um grupo que não precisava recebê-lo. Nenhuma dessas ações costuma ser descrita como um grande projeto de tratamento de dados, mas todas podem afetar finalidade, necessidade, segurança, acesso e transparência.
- Conecta a LGPD às tarefas que a pessoa realmente executa.
- Ajuda a reconhecer dados pessoais em e-mails, sistemas, arquivos e conversas.
- Mostra o que fazer quando uma solicitação ou incidente aparece.
- Reduz a dependência de decisões improvisadas.
- Aumenta a chance de um erro ser comunicado cedo.
- Fortalece a responsabilidade compartilhada entre negócio, jurídico, TI e DPO.
Um bom treinamento também evita dois extremos. De um lado, a mensagem de que LGPD é responsabilidade exclusiva do jurídico ou do encarregado. De outro, a ideia de que qualquer cuidado pode ser resolvido com proibições genéricas. As pessoas precisam saber quais comportamentos são esperados, por que eles importam e qual é o caminho para pedir orientação sem medo de comunicar um problema.
Comece pelo diagnóstico de públicos e riscos
Antes de criar os slides, identifique quem trata dados pessoais, quais sistemas utiliza, que tipo de decisão toma e quais erros seriam mais prováveis. O conteúdo para uma equipe de atendimento não precisa ser igual ao conteúdo para desenvolvedores, recrutadores, vendedores ou gestores. A função, o nível de acesso, a autonomia e a sensibilidade dos dados devem orientar a trilha.
- Liste áreas, funções, unidades e públicos terceirizados.
- Identifique atividades de tratamento realizadas por cada grupo.
- Considere categorias de dados, dados sensíveis e volume de acesso.
- Verifique incidentes, dúvidas recorrentes e não conformidades anteriores.
- Observe mudanças recentes em sistemas, fornecedores e processos.
- Defina conteúdos obrigatórios, complementares e específicos por função.
O Mapeamento de Dados pode ajudar nesse diagnóstico. Ele mostra quais áreas participam das atividades, quais sistemas são utilizados, quem são os responsáveis e onde existem riscos ou controles. Assim, o programa de treinamento deixa de ser um calendário genérico e passa a priorizar as pessoas que realmente influenciam cada operação.
O conteúdo básico que todos precisam conhecer
Todo colaborador que trata dados pessoais precisa entender alguns fundamentos, mas eles devem ser apresentados de forma simples. A pessoa precisa reconhecer que dado pessoal não é somente CPF ou documento. Nome, e-mail, telefone, identificador de usuário, imagem, voz, localização, IP, registro de acesso e informação profissional podem estar relacionados a uma pessoa identificada ou identificável.
- O que são dados pessoais e dados pessoais sensíveis.
- Por que finalidade, necessidade e transparência importam.
- Que dados só devem ser acessados para uma tarefa autorizada.
- Como diferenciar uso profissional de curiosidade ou conveniência.
- Por que compartilhar mais dados do que o necessário aumenta o risco.
- Quais são os canais internos para dúvidas, solicitações e incidentes.
- Como políticas, procedimentos e instruções da empresa orientam a rotina.
Também é importante explicar que a LGPD não proíbe o uso de dados pessoais. Ela exige que o tratamento tenha finalidade, fundamento, limites, segurança e respeito aos direitos do titular. Essa mensagem reduz o receio de que proteção de dados significa interromper o trabalho e ajuda a direcionar o debate para o uso adequado.
Ensine controle de acesso e princípio da necessidade
Uma das mensagens mais importantes é que ter acesso técnico não significa ter autorização para consultar qualquer informação. O colaborador deve acessar o que precisa para cumprir sua função e usar os dados apenas dentro do contexto autorizado. Isso vale para sistemas, pastas, relatórios, e-mails, mensagens instantâneas e cópias locais.
- Não consultar cadastro, ficha ou histórico sem necessidade de trabalho.
- Não usar credenciais de outra pessoa ou compartilhar a própria senha.
- Não deixar telas e relatórios expostos em reuniões ou áreas comuns.
- Não criar cópias locais sem necessidade e prazo definido.
- Não exportar uma base inteira quando bastam poucos registros.
- Bloquear a sessão e remover acessos que deixaram de ser necessários.
- Comunicar permissões excessivas, contas genéricas ou acesso indevido.
Os exemplos devem ser próximos da rotina. Para o atendimento, a pergunta pode ser: você precisa abrir o cadastro completo para responder este chamado? Para o RH: quem precisa receber a planilha com afastamentos? Para o gestor: um relatório com nomes é necessário ou dados agregados bastam? O aprendizado aparece quando a pessoa consegue aplicar o raciocínio sem depender de decorar um artigo.
Mostre como evitar vazamentos por e-mail e mensagens
O treinamento precisa abordar os canais que as pessoas usam para trabalhar. Muitos incidentes começam com um anexo enviado ao contato errado, uma lista encaminhada em cópia aberta ou uma mensagem com informação sensível em um grupo que incluía terceiros. A orientação deve ser objetiva e indicar alternativas seguras.
- Confirmar destinatários antes de enviar informações pessoais.
- Usar cópia oculta quando a exposição entre destinatários não for necessária.
- Evitar dados sensíveis em assuntos de e-mail e mensagens abertas.
- Usar repositórios e links com permissão em vez de anexos indiscriminados.
- Verificar se o canal é autorizado para o tipo de dado.
- Não encaminhar conversas completas quando bastam trechos ou resumos.
- Comunicar imediatamente o envio errado, mesmo que a mensagem possa ser apagada.
O erro precisa ser comunicado cedo
A orientação mais importante depois de um envio indevido é não esconder o fato. O colaborador deve preservar as informações, avisar pelo canal definido e seguir as instruções de resposta. A comunicação rápida aumenta a capacidade de contenção e investigação.
Inclua segurança no trabalho remoto e nos dispositivos
Trabalho remoto, dispositivos móveis e uso de redes externas mudaram a forma como os dados circulam. O treinamento deve explicar como proteger a sessão, evitar compartilhamento de equipamentos, reconhecer redes suspeitas, armazenar arquivos no local aprovado e comunicar perda ou roubo de dispositivo.
- Usar equipamentos e aplicativos autorizados pela organização.
- Manter sistema, navegador e ferramentas atualizados.
- Ativar bloqueio de tela e autenticação multifator quando disponível.
- Evitar salvar dados pessoais em dispositivos compartilhados.
- Não fotografar telas, documentos ou quadros com informações pessoais.
- Usar conexão e armazenamento conforme as regras internas.
- Comunicar perda, furto, malware ou acesso suspeito imediatamente.
Não basta dizer para ter cuidado. Demonstre o que deve ser feito em uma situação concreta: o notebook corporativo foi perdido no aeroporto, o celular com aplicativo de atendimento foi roubado, uma pessoa da família usou o computador de trabalho ou um arquivo foi salvo em uma nuvem pessoal. O colaborador precisa conhecer a resposta esperada antes de enfrentar o problema.
Crie trilhas específicas por função
Depois do conteúdo básico, cada público precisa receber situações relacionadas ao seu trabalho. A trilha específica não precisa ser longa, mas deve abordar as decisões que mais afetam a atividade. A linguagem também pode mudar: uma equipe técnica precisa discutir logs e ambientes; marketing precisa entender listas, cookies e preferências; RH precisa lidar com documentos sensíveis e ciclo de vida.
- Atendimento: validação de identidade, exposição de dados, canais e pedidos de titulares.
- RH: recrutamento, folha, saúde ocupacional, arquivos funcionais e desligamento.
- Marketing: consentimento, descadastro, segmentação, cookies e compartilhamento.
- Vendas: CRM, prospecção, gravações, listas de contatos e uso de dados de terceiros.
- TI e desenvolvimento: logs, ambientes de teste, acessos privilegiados e integrações.
- Gestores: aprovação de acessos, minimização, fornecedores e resposta a incidentes.
- Financeiro: dados bancários, fraude, cobrança, documentos e retenção.
- Terceiros: confidencialidade, canais, políticas internas e comunicação de problemas.
O que ensinar ao atendimento e ao suporte
Atendimento e suporte estão na linha de frente dos direitos dos titulares e dos incidentes. A equipe deve saber diferenciar uma dúvida comum de uma solicitação relacionada a dados pessoais, reconhecer pedidos de acesso, correção ou eliminação e encaminhar cada caso sem prometer uma resposta que não foi validada.
- Como confirmar a identidade sem pedir dados excessivos.
- Como registrar o pedido sem copiar informações sensíveis para um chamado aberto.
- Como encaminhar a solicitação ao canal de privacidade.
- Como evitar revelar dados ao responder uma pessoa não autenticada.
- Como agir diante de uma reclamação sobre uso ou compartilhamento.
- Como identificar sinais de phishing e engenharia social.
- Como comunicar um envio incorreto, acesso indevido ou exposição de tela.
O que ensinar ao RH e aos gestores
RH e gestores tratam dados que podem revelar informações profissionais, financeiras, médicas, familiares e disciplinares. O treinamento precisa reforçar que a legitimidade da relação de trabalho não autoriza qualquer uso ou circulação. Cada processo deve ter finalidade, acesso restrito, retenção e canal de orientação.
- Compartilhar informações funcionais apenas com quem precisa decidir ou executar.
- Evitar planilhas abertas com salários, saúde, documentos ou avaliações.
- Usar canais aprovados para recrutamento e envio de documentos.
- Não manter currículos e documentos após o prazo ou finalidade definidos.
- Tratar pedidos de colaboradores com encaminhamento adequado.
- Comunicar mudanças de função para revisar acessos.
- Orientar lideranças sobre conversas privadas, cópias e armazenamento.
O que ensinar a marketing e produto
Marketing e produto tomam decisões que podem alterar a expectativa do titular com rapidez. Uma nova campanha, um público personalizado, uma ferramenta de analytics ou um recurso de recomendação pode criar uma finalidade diferente. O treinamento deve incentivar a consulta ao DPO e ao jurídico antes da ativação, não depois da campanha publicada.
- Como diferenciar comunicação necessária, publicidade e segmentação.
- Como respeitar preferências, descadastros e revogações.
- Como revisar origem e qualidade de listas de contatos.
- Como avaliar cookies, pixels, SDKs e ferramentas de terceiros.
- Como evitar incluir dados sensíveis em públicos ou campanhas.
- Como documentar finalidade, base legal, fornecedor e período da ação.
- Como interromper uma campanha quando houver indicação de irregularidade.
O que ensinar a TI, segurança e desenvolvimento
Equipes técnicas precisam entender que logs, identificadores, tickets, ambientes de teste e telemetria também podem conter dados pessoais. A conscientização deve ser conectada ao ciclo de desenvolvimento e às decisões de arquitetura, explicando como evitar coleta excessiva e como proteger dados durante desenvolvimento, homologação, suporte e operação.
- Não usar dados reais em testes quando dados anonimizados ou sintéticos forem suficientes.
- Evitar registrar tokens, documentos, senhas, cartões e conteúdo sensível em logs.
- Aplicar mascaramento, pseudonimização e controle de acesso.
- Revisar bibliotecas, SDKs e telemetria antes de adicioná-los ao produto.
- Documentar integrações, fornecedores e fluxos de dados.
- Remover acessos temporários e revisar contas privilegiadas.
- Comunicar vulnerabilidades e incidentes pelos canais definidos.
- Considerar privacidade em mudanças de arquitetura e novos produtos.
Ensine como reagir a um incidente
Todo colaborador deve saber que incidente não é apenas um grande vazamento. Perda de dispositivo, e-mail errado, conta comprometida, acesso indevido, arquivo público, descarte incorreto, golpe ou envio para fornecedor não autorizado também podem exigir análise. O treinamento deve deixar claro o que fazer nos primeiros minutos.
- Interrompa ou contenha a ação se isso puder ser feito com segurança.
- Não apague evidências, mensagens, logs ou arquivos relacionados.
- Avise imediatamente o canal de incidentes definido pela empresa.
- Informe o que aconteceu, quando, com qual sistema e quais dados podem estar envolvidos.
- Não faça comunicação externa ou contato com titulares sem orientação.
- Siga as instruções de investigação, preservação e recuperação.
- Participe da correção e da reciclagem quando a causa estiver identificada.
Exercícios rápidos ajudam mais do que uma lista abstrata. Apresente um cenário de e-mail enviado ao cliente errado, peça que o grupo identifique os primeiros passos e explique por que esconder o erro ou tentar resolver sozinho pode piorar a situação. O objetivo é criar reflexo de comunicação e contenção.
Use situações reais e exercícios curtos
O treinamento pode usar estudos de caso, perguntas de decisão, simulações de phishing, exercícios de classificação, demonstrações no sistema e discussões com gestores. Uma pergunta como o que você faria agora costuma gerar mais aprendizagem do que várias telas com definições. Depois do exercício, explique a resposta esperada, o motivo e o canal de apoio.
- Cenário de planilha com dados sensíveis compartilhada no grupo errado.
- Pedido de titular recebido por um vendedor.
- Currículo antigo guardado em pasta pessoal.
- Cliente pedindo dados por telefone sem validação suficiente.
- Novo fornecedor solicitando uma base completa para teste.
- Perda de notebook ou celular com acesso a sistemas.
- Uso de inteligência artificial pública para resumir documentos internos.
- Cookie ou ferramenta de marketing instalada sem avaliação.
Treinamento de entrada, reciclagem e reforços
Um programa contínuo costuma combinar três momentos. O primeiro é o treinamento de entrada, antes de a pessoa começar a acessar dados e sistemas. O segundo é a reciclagem periódica, que atualiza conceitos e reforça comportamentos. O terceiro são os lembretes contextuais, disparados por mudanças, incidentes, campanhas, novas ferramentas ou riscos identificados.
- Integração inicial antes ou no começo do acesso a dados pessoais.
- Trilha específica antes de assumir uma função de maior risco.
- Reciclagem em periodicidade compatível com o risco e a realidade da empresa.
- Reforço após incidente, mudança de processo ou atualização de política.
- Orientação imediata para equipes envolvidas em um novo projeto.
- Treinamento de saída ou revogação de acesso para reforçar confidencialidade e devolução.
Conscientização é uma rotina
Um curso anual pode ser parte do programa, mas não deve ser o programa inteiro. Mensagens curtas, exercícios, alertas, simulações e orientação de gestores ajudam a manter o tema presente nas decisões diárias.
Como medir se o treinamento está funcionando
Taxa de conclusão é um indicador necessário, mas limitado. Uma equipe pode marcar presença sem entender o conteúdo. Para avaliar evolução, combine dados de participação com testes, pesquisas, tempo de comunicação de incidentes, dúvidas recebidas, resultados de simulações, reincidência de erros e cumprimento de planos de ação.
- Percentual de conclusão por área, função e unidade.
- Resultado de testes antes e depois da trilha.
- Número e qualidade de dúvidas encaminhadas.
- Tempo entre identificação e comunicação de incidentes.
- Resultados de simulações de phishing ou cenários práticos.
- Reincidência de erros relacionados a acesso, envio e armazenamento.
- Participação de gestores e responsáveis nas ações corretivas.
- Avaliação dos participantes sobre clareza e aplicabilidade.
Os indicadores não devem ser usados apenas para punir. Se uma mesma dúvida aparece em várias áreas, talvez o processo ou a ferramenta esteja confuso. Se muitas pessoas concluem o treinamento e continuam enviando dados por canais inadequados, pode ser necessário revisar permissões, interfaces, instruções ou apoio dos gestores.
Como a LGPD Cloud organiza treinamentos e conscientizações
Quando treinamentos são controlados por planilhas, e-mails e listas separadas, fica difícil saber quem precisa fazer qual trilha, quais áreas estão atrasadas, quais conteúdos foram atualizados e que evidências existem. A funcionalidade de Treinamentos e Conscientizações da LGPD Cloud ajuda a centralizar campanhas, públicos, conteúdos, responsáveis, prazos, conclusões e registros.
O programa pode ser relacionado a riscos, políticas, atividades de tratamento e áreas responsáveis. Assim, uma nova política de segurança, um incidente ou uma mudança no processo pode gerar uma ação de conscientização específica. A liderança consegue acompanhar a execução, enquanto o DPO mantém uma visão do histórico e das pendências sem depender de conferências manuais em várias fontes.
- Crie trilhas por função, risco, área e tipo de acesso.
- Atribua treinamentos obrigatórios e complementares.
- Acompanhe convites, prazos, conclusões e pendências.
- Registre conteúdos, versões, avaliações e evidências.
- Relacione ações a políticas, incidentes, riscos e tratamentos.
- Identifique áreas com baixa adesão ou necessidade de reforço.
- Mantenha histórico para auditorias, revisões e prestação de contas.
Erros comuns em programas de treinamento LGPD
- Limitar o conteúdo à leitura da lei e de conceitos abstratos.
- Aplicar exatamente o mesmo treinamento a todos os públicos.
- Falar de privacidade sem mostrar sistemas, documentos e canais reais.
- Não ensinar como comunicar um incidente ou uma dúvida.
- Tratar conclusão como prova suficiente de aprendizagem.
- Treinar apenas colaboradores efetivos e esquecer terceiros e temporários.
- Não atualizar o conteúdo após mudanças de processo ou tecnologia.
- Usar exemplos que culpam pessoas em vez de explicar decisões seguras.
- Manter listas de presença em planilhas sem histórico e responsáveis.
- Não envolver gestores, que influenciam o comportamento das equipes.
Checklist para montar um treinamento LGPD
- Quais áreas e funções tratam dados pessoais?
- Quais erros e incidentes são mais prováveis em cada público?
- O conteúdo explica dados pessoais, necessidade, acesso e finalidade?
- As situações apresentadas correspondem à rotina da empresa?
- Existe trilha específica para funções de maior risco?
- Os colaboradores sabem como atender pedidos e comunicar incidentes?
- Terceiros, temporários, estagiários e gestores foram incluídos?
- Existe treinamento de entrada e reciclagem periódica?
- Há reforços após incidentes, mudanças e novas ferramentas?
- A participação, o resultado e as pendências são registrados?
- Os indicadores ajudam a melhorar processos e não apenas a punir?
- O conteúdo está relacionado às políticas, riscos e atividades de tratamento?
- Os responsáveis e prazos estão definidos?
- O programa tem uma próxima revisão ou ação de continuidade?
A conscientização funciona quando a pessoa sabe reconhecer o risco, entende a decisão esperada e consegue pedir ajuda antes que o problema cresça.
Princípio de cultura de privacidade
Conclusão: ensinar LGPD é preparar decisões melhores
Um treinamento LGPD de qualidade não tenta transformar colaboradores em especialistas. Ele ensina comportamentos que protegem titulares e ajudam a empresa a cumprir suas responsabilidades: acessar apenas o necessário, usar canais adequados, reconhecer pedidos, comunicar incidentes e consultar as áreas certas antes de iniciar um novo tratamento.
Com a LGPD Cloud, treinamentos e conscientizações podem ser organizados como um programa contínuo, conectado às políticas, aos riscos e às atividades de tratamento. A equipe acompanha quem precisa ser treinado, o que foi concluído, quais pendências permanecem e quando um novo reforço é necessário. Fale com a LGPD Cloud para transformar conscientização em uma rotina visível e rastreável.
Fontes oficiais para aprofundamento
Consulte o texto compilado da LGPD, especialmente os artigos 6º, 46 e 50, e o guia orientativo da ANPD, que aborda conscientização e treinamento no contexto de segurança da informação. A aplicação ao caso concreto deve considerar o setor, os riscos e as políticas internas da organização.
Organize públicos, trilhas, campanhas, conclusões, avaliações e evidências. Com a LGPD Cloud, o programa de treinamento acompanha a evolução dos riscos e das operações da empresa.