A primeira dúvida sobre o ECA Digital quase nunca é o que a lei diz. É se ela vale para o seu produto. Muita gente ainda associa a lei a redes sociais e jogos infantis, mas o texto é mais amplo: alcança qualquer produto ou serviço de tecnologia direcionado a crianças e adolescentes ou de acesso provável por eles. Um marketplace, um aplicativo de delivery, uma plataforma de cursos ou um jogo pensado para adultos podem entrar nessa conta.
Este guia explica a quem o ECA Digital se aplica, quais obrigações pesam mais para empresas de tecnologia, o que a ANPD já está cobrando sobre aferição de idade e o que organizar antes que as ações de fiscalização comecem, em janeiro de 2027. O foco aqui são produtos e serviços digitais. A situação das escolas, que tem particularidades próprias, merece um texto à parte.
O que é o ECA Digital e desde quando ele vale
O Estatuto Digital da Criança e do Adolescente é a Lei nº 15.211, de 17 de setembro de 2025. Ele está em vigor desde 17 de março de 2026 e foi regulamentado pelo Decreto nº 12.880, de 18 de março de 2026. A fiscalização cabe à ANPD, por atribuição do Decreto nº 12.622/2025, o que colocou a mesma agência que aplica a LGPD no centro da proteção de crianças e adolescentes no ambiente digital.
O ECA Digital não substitui a LGPD. As duas leis se somam. A LGPD continua exigindo que o tratamento de dados de crianças e adolescentes seja feito no melhor interesse deles (art. 14), com base legal adequada e transparência. O ECA Digital acrescenta deveres de desenho de produto, supervisão parental, aferição de idade, publicidade, denúncia e transparência, que vão além da proteção de dados propriamente dita.
As sanções também são próprias. O art. 35 prevê advertência com prazo de até 30 dias para correção, multa de até 10% do faturamento do grupo econômico no Brasil no último exercício ou, sem faturamento, de R$ 10 a R$ 1.000 por usuário cadastrado, com limite de R$ 50 milhões por infração, além de suspensão temporária e proibição das atividades. A advertência e a multa são aplicadas pela ANPD. A suspensão e a proibição dependem do Poder Judiciário.
A quem o ECA Digital se aplica
O art. 1º alcança todo produto ou serviço de tecnologia da informação direcionado a crianças e adolescentes no país ou de acesso provável por eles, independentemente de onde a empresa esteja. A definição de produto ou serviço de tecnologia é ampla e cita expressamente aplicações de internet, programas de computador, sistemas operacionais, lojas de aplicativos e jogos eletrônicos conectados.
O ponto que mais gera dúvida é o acesso provável. A lei considera três situações: quando há probabilidade suficiente de uso e atratividade para crianças e adolescentes, quando o acesso e o uso são consideravelmente fáceis para esse público e quando há um grau significativo de risco à privacidade, à segurança ou ao desenvolvimento deles, especialmente em serviços que permitem interação social e compartilhamento de informações em larga escala.
Na prática, isso significa que dizer nos termos de uso que o serviço é para maiores de 18 anos não encerra a análise. Se o produto é atraente, fácil de acessar e tem funcionalidades de interação, a chance de estar no alcance da lei é alta. A ANPD abriu tomada de subsídios sobre um guia que trata do escopo e das obrigações gerais do ECA Digital, e o texto estava em consolidação em setembro de 2026. Até a versão final, a atitude mais segura é fazer uma avaliação própria e deixá-la documentada.
Algumas perguntas ajudam nessa avaliação:
- O produto usa linguagem, personagens, temas ou recompensas que atraem crianças e adolescentes?
- Uma criança consegue se cadastrar sozinha ou usar o serviço sem cadastro?
- Existem chat, comentários, transmissões ao vivo, troca de conteúdo ou outras formas de interação entre usuários?
- O serviço oferece conteúdo, produto ou serviço impróprio ou proibido para menores, como apostas, bebida alcoólica, tabaco ou pornografia?
- Há dados de uso, pesquisas ou reclamações que mostram menores de 18 anos usando o serviço, mesmo que os termos proíbam?
A lei também modula parte das obrigações. O art. 39 diz que vários deveres se aplicam conforme as características e funcionalidades do produto, o grau de interferência do fornecedor sobre os conteúdos, o número de usuários e o porte da empresa. Serviços com controle editorial, como um catálogo de conteúdo previamente selecionado, podem ficar dispensados de algumas obrigações se cumprirem condições como classificação etária transparente e mediação parental.
Proibir nos termos de uso não é o mesmo que impedir
No processo que levou à multa ao TikTok, decidido com base na LGPD, a ANPD apontou que a empresa deixou de adotar medidas eficazes para prevenir o cadastro de crianças e adolescentes e não demonstrou, com evidências, a efetividade das medidas adotadas. A lição vale para qualquer produto: o que conta é o que o sistema faz e o que a empresa consegue provar.
As obrigações que mais pesam para empresas de tecnologia
O ECA Digital tem mais de 40 artigos, e nem todos se aplicam a todos os produtos. Para quem está no alcance da lei, estes são os blocos de obrigações que costumam exigir mais trabalho.
Proteção por padrão e gestão de riscos
O art. 7º exige que o produto funcione, por padrão, na configuração mais protetiva disponível em relação à privacidade e à proteção de dados. Se a criança ou o responsável quiser uma configuração menos protetiva, precisa receber informação clara para fazer essa escolha. O art. 8º pede gerenciamento de riscos das funcionalidades, avaliação do conteúdo por faixa etária, sistemas para impedir o acesso a conteúdo ilegal ou pornográfico e configurações que evitem o uso compulsivo. O art. 6º, por sua vez, pede medidas razoáveis desde a concepção para prevenir riscos como assédio, exploração sexual, incentivo à automutilação e publicidade predatória.
Supervisão parental e contas vinculadas
Os fornecedores precisam oferecer ferramentas de supervisão parental fáceis de usar, avisar quando elas estão ativas e permitir limitar e acompanhar o tempo de uso (art. 17). As configurações padrão dessas ferramentas devem restringir a comunicação com usuários não autorizados, limitar recursos que prolongam o uso, como reprodução automática e notificações, permitir controlar ou desativar recomendações personalizadas e restringir o compartilhamento de geolocalização. No capítulo sobre redes sociais, a lei exige que contas de crianças e adolescentes de até 16 anos estejam vinculadas à conta de um responsável legal (art. 24).
Publicidade, perfilamento e monetização
O art. 22 proíbe usar perfilamento para direcionar publicidade comercial a crianças e adolescentes, assim como análise emocional e realidade aumentada, estendida ou virtual para esse fim. Nas redes sociais, o art. 26 veda a criação de perfis comportamentais desse público para publicidade, inclusive com dados obtidos na verificação de idade. A lei também proíbe caixas de recompensa (loot boxes) em jogos direcionados a esse público ou de acesso provável por ele (art. 20). Para muitas empresas, esse é o bloco que mexe diretamente na receita, porque envolve parceiros de mídia, pixels e ferramentas de segmentação.
Denúncia, remoção de conteúdo e transparência
Os fornecedores devem oferecer um canal para notificações sobre violações de direitos de crianças e adolescentes (art. 28) e retirar conteúdo violador assim que comunicados pela vítima, por seus representantes, pelo Ministério Público ou por entidades de defesa desses direitos, sem necessidade de ordem judicial (art. 29). Quem publicou o conteúdo tem direito a ser notificado, conhecer o motivo e recorrer (art. 30). Conteúdos de aparente exploração, abuso sexual, sequestro e aliciamento devem ser removidos e comunicados às autoridades (art. 27).
Provedores com mais de um milhão de usuários menores de 18 anos registrados no Brasil precisam publicar relatórios semestrais de transparência (art. 31). O primeiro deveria estar publicado até 17 de setembro de 2026, segundo a ANPD. Toda empresa no alcance da lei também precisa manter representante legal no país, com poderes para receber notificações e responder às autoridades (art. 40).
Dados pessoais e relatório de impacto
Quando há tratamento de dados de crianças e adolescentes, sobretudo para finalidades que vão além do estritamente necessário para o funcionamento do produto, o controlador deve mapear os riscos, trabalhar para mitigá-los e elaborar um relatório de impacto, que pode ser requisitado pela autoridade (art. 16, parágrafo único). Na prática, isso aproxima o ECA Digital do RIPD da LGPD. Se a sua equipe ainda não tem esse processo, vale ver quais informações levantar antes de elaborar o RIPD.
Aferição de idade: o que a lei exige e o que a ANPD já orienta
A aferição de idade aparece em mais de um ponto da lei. Quem oferece conteúdo, produto ou serviço impróprio ou proibido para menores de 18 anos precisa adotar mecanismos confiáveis de verificação de idade a cada acesso, e a autodeclaração está vedada (art. 9º). Os demais fornecedores no alcance da lei devem adotar mecanismos que garantam experiências adequadas à idade (art. 10). Lojas de aplicativos e sistemas operacionais devem aferir a idade dos usuários e fornecer um sinal de idade aos aplicativos por meio de uma interface segura (art. 12), mas isso não dispensa o aplicativo de ter mecanismos próprios (art. 14). E os dados coletados para verificar a idade só podem ser usados para essa finalidade (art. 13).
Em março de 2026, a ANPD publicou orientações preliminares sobre mecanismos confiáveis de aferição de idade, que servem de referência para o monitoramento até a publicação do guia definitivo. O documento organiza os requisitos do art. 24 do Decreto nº 12.880/2026 em seis grupos: proporcionalidade; acurácia, resistência a burlas e confiabilidade; privacidade e proteção de dados; inclusão e não discriminação; transparência e auditabilidade; e interoperabilidade.
Algumas recomendações do documento ajudam a orientar a escolha. A ANPD pede que a empresa avalie tanto os riscos do serviço quanto os riscos do próprio mecanismo de aferição, e que busque equilíbrio entre os dois. Recomenda medir e documentar a acurácia da solução, com reavaliações periódicas. Trata a autodeclaração como pouco confiável e pede cautela com biometria facial, por envolver dado sensível, indicando o RIPD como instrumento para avaliar esse risco. Também cita soluções que confirmam apenas um atributo, como "é maior de 18 anos", sem revelar outros dados, como exemplo de minimização.
Nem todo serviço precisa do mesmo nível de verificação. A escolha deve partir do risco do produto, considerar o que o próprio mecanismo expõe e ficar documentada, com a justificativa de por que aquela solução foi considerada adequada.
O cronograma da ANPD e o que já aconteceu em 2026
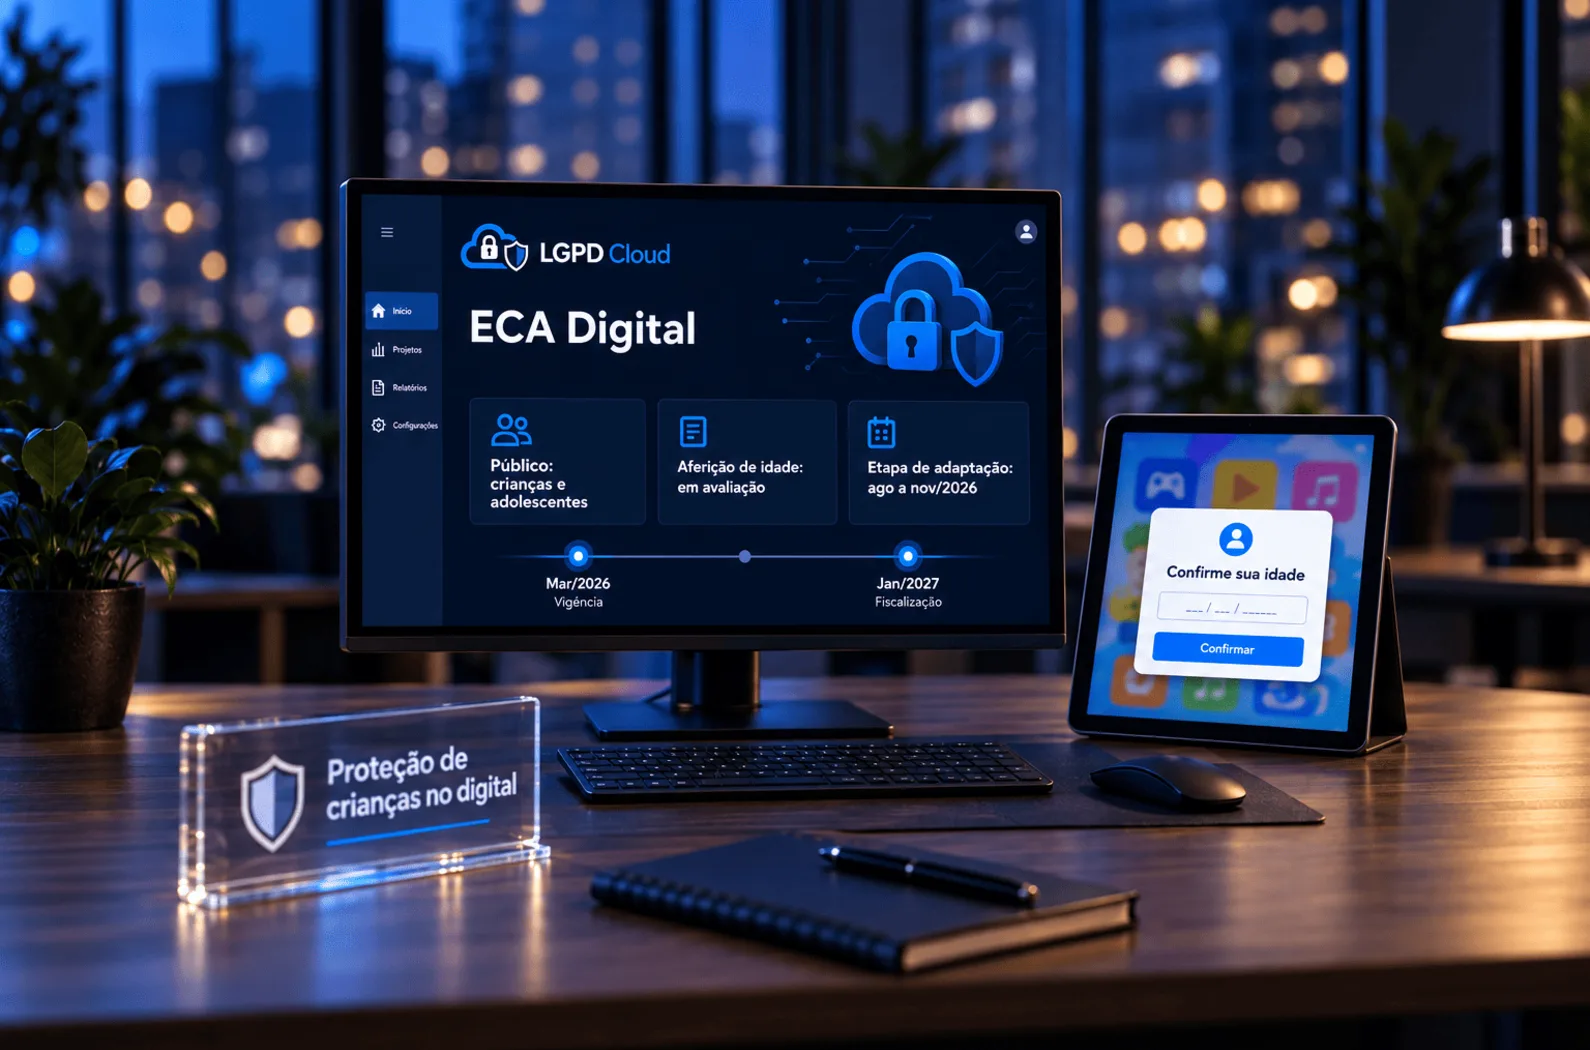
A ANPD publicou na página do ECA Digital um cronograma em três etapas. Na Etapa I, a partir de março de 2026, vieram as orientações preliminares sobre aferição de idade e o monitoramento de lojas de aplicativos e sistemas operacionais. A Etapa II, a partir de agosto de 2026, prevê orientações definitivas, um período de adaptação e monitoramento entre agosto e novembro e a atualização dos regulamentos de fiscalização e sanção. A Etapa III, a partir de janeiro de 2027, prevê ações de fiscalização conforme o Mapa de Temas Prioritários da agência, que inclui 15 fiscalizações sobre configurações mais protetivas por padrão e 15 sobre medidas para impedir o acesso a conteúdo impróprio, incluindo aferição de idade. O que mudou na própria ANPD e nos seus temas de fiscalização está no nosso artigo sobre a ANPD como agência reguladora.
Em setembro de 2026, a agência fez um balanço da implementação. O guia definitivo de aferição de idade ainda não tinha sido publicado, e o guia sobre escopo e obrigações gerais estava em consolidação. Em junho, a ANPD abriu processos de monitoramento sobre lojas de aplicativos, sistemas operacionais e sites de conteúdo pornográfico. Em agosto, começou a monitorar as principais plataformas digitais e ferramentas de IA generativa, verificando canais de denúncia, fluxos internos de análise e remoção, prevenção de riscos desde a concepção e configurações por padrão. O canal de denúncias do ECA Digital, criado em junho, tinha recebido cerca de 200 relatos.
Dois casos de agosto mostram que a agência não esperou 2027 para agir. A ANPD determinou, em medida preventiva, que o Discord suspendesse as transmissões ao vivo no Brasil, na primeira decisão com base no ECA Digital. A empresa recorreu, e a agência manteve a suspensão. No mesmo mês, publicou multa de R$ 153,7 milhões ao TikTok por tratamento de dados de crianças e adolescentes sem base legal adequada. Essa decisão foi tomada com base na LGPD, e não no ECA Digital, mas o plano de conformidade aprovado exige que a empresa siga as regras de aferição de idade do ECA Digital.
Pontos de atenção por tipo de produto
A mesma lei pesa de forma diferente conforme o produto. Os exemplos abaixo não esgotam a análise, que precisa considerar as funcionalidades reais do serviço e a modulação prevista no art. 39, mas ajudam a enxergar por onde começar em cada tipo de negócio.
Jogos eletrônicos
Jogos conectados aparecem expressamente na definição de produto de tecnologia da lei. Em jogos direcionados a crianças e adolescentes ou de acesso provável por eles, as caixas de recompensa (loot boxes) são proibidas (art. 20). Chats, partidas com desconhecidos e transmissões dentro do jogo pedem configurações restritivas por padrão e ferramentas de supervisão parental (arts. 7º e 17). Mecânicas que estimulam o uso prolongado, como recompensas diárias e notificações insistentes, merecem revisão diante do dever de evitar o uso compulsivo (art. 8º).
E-commerce e marketplaces
O ponto crítico costuma ser o catálogo. Quem oferece produtos impróprios ou proibidos para menores de 18 anos, como bebidas alcoólicas e tabaco, precisa de mecanismo confiável de verificação de idade, e a autodeclaração não basta (art. 9º). Recomendações e anúncios também precisam ser revistos, porque o perfilamento para direcionar publicidade a crianças e adolescentes está vedado (art. 22). Um marketplace com avaliações, perguntas e respostas públicas entre usuários ainda precisa pensar no canal de denúncia e no fluxo de remoção de conteúdo (arts. 28 e 29).
Plataformas de ensino e edtechs
Em regra, são direcionadas a crianças e adolescentes, então dificilmente ficam fora do alcance da lei. Proteção por padrão, supervisão parental e ausência de perfilamento para publicidade (arts. 7º, 17 e 22) são o básico. Como essas plataformas costumam tratar muitos dados de desempenho e de comportamento dos alunos, o mapeamento de riscos e o relatório de impacto do art. 16 ganham peso. Escolas que contratam esse tipo de serviço tendem a perguntar como o fornecedor cumpre a lei, e ter a resposta documentada ajuda também na relação comercial.
Redes sociais, comunidades e apps com conteúdo dos usuários
É onde a lei é mais detalhada. Contas de crianças e adolescentes de até 16 anos precisam estar vinculadas à conta de um responsável legal (art. 24), perfis comportamentais desse público para publicidade estão vedados (art. 26) e o canal de denúncia, a remoção sem ordem judicial e o direito de contestação (arts. 28 a 30) precisam funcionar de verdade. Acima de um milhão de usuários menores de 18 anos registrados no Brasil, entram ainda os relatórios semestrais de transparência (art. 31).
Streaming e aplicativos de conteúdo
Serviços com controle editorial, como um catálogo de filmes ou de cursos previamente selecionado, podem ficar dispensados de algumas obrigações pela modulação do art. 39, desde que cumpram condições como classificação etária transparente e mediação parental. Na prática, perfis infantis, bloqueio por classificação indicativa e reprodução automática desativada por padrão costumam ser o centro da adequação.
Em todos os casos, registre a análise por produto e por funcionalidade. Um mesmo aplicativo pode ter uma área infantil com regras mais rígidas e uma área adulta com aferição de idade na entrada, e cada uma delas precisa de uma decisão documentada.
O que organizar antes das fiscalizações de 2027
A sequência abaixo é uma sugestão de trabalho para os próximos meses. Ela não substitui a análise jurídica do seu caso, mas ajuda a converter a lei em tarefas com dono e prazo.
- Faça a avaliação de alcance, produto por produto, e registre a conclusão e os motivos.
- Mapeie onde entram dados de crianças e adolescentes: cadastro, uso sem conta, telemetria, suporte, publicidade e parceiros.
- Revise configurações padrão e funcionalidades de risco, como chat, transmissões ao vivo, recomendações, notificações e geolocalização.
- Escolha o mecanismo de aferição de idade proporcional ao risco e documente a avaliação, com RIPD quando houver alto risco ou biometria.
- Desligue o perfilamento para publicidade dirigida a menores e revise pixels, SDKs e contratos com parceiros de mídia.
- Estruture o canal de denúncia, o fluxo de remoção e contestação e a comunicação com as autoridades.
- Defina responsáveis internos e, se a empresa for estrangeira, o representante legal no Brasil.
No mapeamento, dados de crianças e adolescentes não são dados sensíveis pela definição da LGPD, mas pedem cuidado parecido na hora de identificá-los. O artigo sobre como identificar e mapear dados pessoais sensíveis traz um método que pode ser adaptado para esse público.
Exemplo: uma plataforma de idiomas pensada para adultos
Imagine uma plataforma de cursos de idiomas por assinatura, pensada para adultos, com fórum de conversação entre alunos e anúncios personalizados na versão gratuita. Os dados de uso mostram que uma parte relevante dos usuários informa idade entre 13 e 17 anos. O cadastro pede apenas e-mail e data de nascimento.
Pela lógica do acesso provável, é difícil sustentar que o produto está fora do ECA Digital. A empresa decide tratar o serviço como alcançado pela lei. Na versão para menores, desliga os anúncios personalizados, passa a moderar ativamente o fórum e desativa mensagens privadas por padrão. Como não oferece conteúdo proibido para menores, adota um mecanismo de estimativa de idade menos invasivo do que a checagem de documentos, documenta a escolha e elabora um RIPD sobre o tratamento dos dados dos adolescentes.
O exemplo é fictício. Outras empresas podem chegar a conclusões diferentes, mas o que dá sustentação à decisão é o mesmo: análise registrada, medidas proporcionais e evidência de que foram implementadas.
Como a LGPD Cloud pode ajudar a documentar a adequação
Boa parte desse trabalho é de produto e engenharia, e nenhuma plataforma de governança resolve isso pela empresa. O que costuma se perder é o registro: quais tratamentos envolvem menores, que análise foi feita, quem aprovou e quando revisar. Em um produto só, uma planilha dá conta. Com vários produtos, parceiros de mídia e mudanças frequentes, o controle fica difícil.
Na LGPD Cloud, o Mapeamento de Dados registra cada atividade de tratamento com finalidade, setor, bases legais, tempo de retenção, perfis de titulares, sistemas usados, compartilhamentos com terceiros e transferência internacional. Isso ajuda a enxergar onde estão os tratamentos que envolvem crianças e adolescentes e quais parceiros recebem esses dados.
O módulo de RIPD vincula o relatório à atividade de tratamento e registra justificativa da base legal, necessidade e proporcionalidade, matriz de riscos, medidas de controle, risco residual e aprovação com data, responsável e cargo. É um bom lugar para guardar a avaliação do mecanismo de aferição de idade e a revisão feita a cada mudança relevante no produto.
Quando a base legal de algum tratamento for o consentimento, a Gestão de Consentimentos mantém o texto dos termos vinculado à finalidade, registra a coleta por link ou QR code com confirmação por e-mail e permite a revogação pelo próprio titular. E as ações do plano de adequação podem virar Tarefas com responsável, prazo e prioridade, ligadas ao registro de origem.
Conclusão: decida o alcance e deixe a decisão registrada
O ECA Digital já está valendo, e a ANPD já monitora, orienta e adota medidas. O período até janeiro de 2027 é de adaptação, não de espera. A primeira decisão é saber se o produto está no alcance da lei, e ela precisa ser tomada com base no uso real, não no público que a empresa gostaria de ter.
A partir daí, o trabalho se divide entre ajustes de produto, como configurações padrão, supervisão parental e aferição de idade, e governança, como mapeamento, relatório de impacto e canais de denúncia. As orientações da ANPD ainda vão mudar. Por isso, a melhor preparação é ter decisões documentadas e fáceis de revisar quando o guia definitivo sair.
Fontes oficiais para aprofundamento
Consulte o texto da Lei nº 15.211/2025, a página da ANPD sobre o ECA Digital, com o cronograma e os documentos publicados, as Perguntas e Respostas sobre o ECA Digital, de 30 de julho de 2026, e o Radar Tecnológico nº 5, sobre mecanismos de aferição de idade.